

Prontuário, resultado de exame, histórico de medicação: pela LGPD, tudo isso é dado pessoal sensível, a categoria com o maior nível de proteção exigido. Em um hospital ou clínica, isso não se resolve só com uma política escrita — a rede precisa ser construída para impedir o acesso indevido e para provar quem acessou o quê.
Onde o risco realmente mora
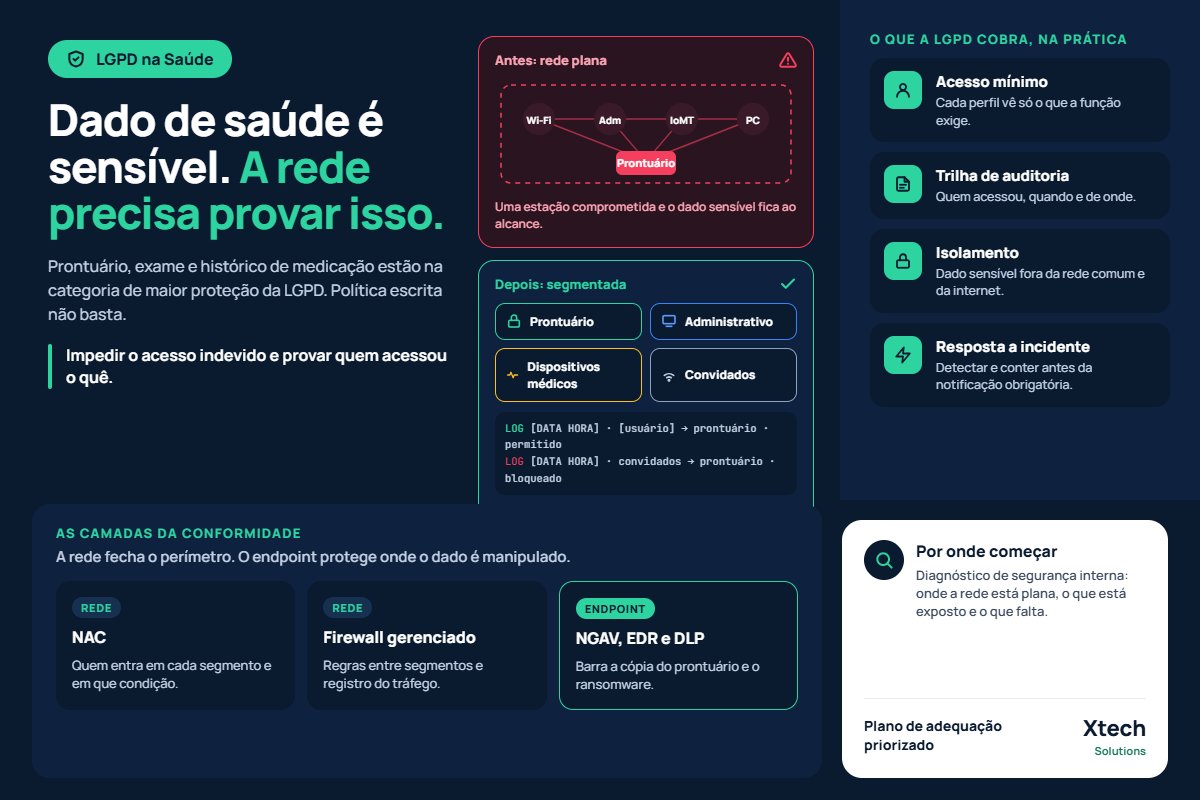
A maioria dos vazamentos em saúde não começa com um ataque sofisticado. Começa com uma rede plana, onde o Wi-Fi da recepção, o notebook do administrativo e o servidor do prontuário convivem no mesmo segmento. Basta uma estação comprometida para que o dado sensível fique ao alcance. Some a isso dispositivos médicos antigos, que não recebem mais atualização de segurança, e você tem uma superfície de ataque grande e silenciosa.
Segmentar é o primeiro controle
O controle mais eficaz é também o mais básico: separar o que não deveria se enxergar. O prontuário e os dados sensíveis ficam em segmentos próprios, com controle de acesso à rede (NAC) definindo quem entra e em que condição. A rede de convidados fica isolada, e os dispositivos médicos ganham um segmento dedicado.
Esse desenho é sustentado por firewall gerenciado e políticas de segmentação, que aplicam as regras entre os segmentos e registram o tráfego.
Os controles que a LGPD cobra, na prática
- Acesso mínimo: cada perfil enxerga só o necessário para a função.
- Trilha de auditoria: registro de quem acessou, quando e de onde.
- Isolamento: dados sensíveis fora do alcance da rede comum e da internet aberta.
- Resposta a incidente: capacidade de detectar e conter antes que vire uma notificação obrigatória.
Proteção do dado também no endpoint
A rede fecha o perímetro, mas o dado é manipulado na estação e no servidor. Por isso a conformidade se completa com proteção de endpoint: um conjunto de antivírus de nova geração, EDR e DLP impede que o prontuário seja copiado para fora e reduz o risco de um ransomware que pararia a operação. O DLP, em especial, barra o vazamento indevido sem travar o uso legítimo do dado pela equipe.
Por onde começar
Um bom primeiro passo é enxergar o estado atual. O diagnóstico de segurança interna mostra onde a rede está plana, quais dispositivos estão expostos e quais controles faltam — e de lá sai um plano de adequação priorizado.
Veja as soluções de TI para a saúde da Xtech ou fale com a nossa equipe para avaliar a sua conformidade.