

Segmentação de Rede e Microssegmentação: contenha o ataque antes que ele se espalhe
Imagine que um notebook corporativo seja comprometido por ransomware.
O atacante conseguiu executar um malware.
A pergunta mais importante, nesse momento, não é apenas “como impedir a infecção?”.
É:
“O que esse dispositivo consegue acessar depois de ser comprometido?”
Se a resposta for “quase toda a rede”, existe um problema arquitetural.
Em uma rede plana, um endpoint comprometido pode tentar descobrir outros dispositivos, servidores, impressoras, câmeras, sistemas industriais e recursos compartilhados. A partir daí, o atacante pode iniciar aquilo que frequentemente transforma um incidente localizado em uma crise corporativa: movimento lateral.
É exatamente nesse ponto que entram a segmentação de rede e a microssegmentação.
A segmentação cria limites.
A microssegmentação torna esses limites muito mais granulares.
Em vez de considerar a rede corporativa como uma única zona confiável, a arquitetura passa a trabalhar com diferentes níveis de isolamento, identidade, contexto e política.
Esse conceito vale tanto para:
- redes Ethernet;
- redes Wi-Fi;
- IoT;
- CFTV;
- telefonia IP;
- dispositivos médicos;
- ambientes industriais;
- filiais;
- data centers;
- redes de convidados.
Além disso, tecnologias modernas de fabricantes como Fortinet, HPE Aruba Networking, Cisco e Huawei permitem aplicar políticas que acompanham usuários e dispositivos, em vez de depender exclusivamente da porta física ou do endereço IP.
A HPE Aruba, por exemplo, descreve Dynamic Segmentation como uma abordagem baseada em políticas e funções que pode ser aplicada à infraestrutura cabeada, wireless e WAN.
A Cisco utiliza, em sua arquitetura SD-Access, uma combinação de macrosegmentação por Virtual Networks e microssegmentação baseada em Security Group Tags (SGTs).
A Fortinet, por sua vez, integra FortiGate, FortiSwitch e FortiAP para aplicar segmentação e microssegmentação na LAN, inclusive isolando dispositivos que estão dentro da mesma VLAN.
Já a Huawei utiliza o ecossistema CloudCampus/iMaster NCE-Campus para autenticação, identificação de terminais, políticas e automação de redes de campus, enquanto o iMaster NCE-Fabric oferece microssegmentação para ambientes de data center com políticas baseadas em grupos, IPs, hosts e máquinas virtuais.
O resultado é uma mudança de paradigma:
antes: conectar dispositivos;
agora: conectar dispositivos com identidade, contexto e política.
O que é segmentação de rede?
Segmentação de rede é a divisão lógica ou física de uma infraestrutura em diferentes domínios de comunicação.
O exemplo mais conhecido é a VLAN.
Uma empresa pode criar:
| VLAN | Finalidade |
|---|---|
| 10 | Usuários corporativos |
| 20 | Voz |
| 30 | Wi-Fi corporativo |
| 40 | Wi-Fi visitantes |
| 50 | CFTV |
| 60 | IoT |
| 70 | Servidores |
| 80 | Impressoras |
| 90 | Gestão |
| 100 | Segurança |
Sem segmentação, todos esses dispositivos poderiam estar em um mesmo domínio de broadcast.
Com segmentação, criamos fronteiras.
                 REDE CORPORATIVA
                       │
        ┌──────────────┼──────────────┐
        │              │              │
     Usuários        IoT           CFTV
      VLAN 10       VLAN 60       VLAN 50
        │              │              │
        └──────────────┼──────────────┘
                       │
                    Firewall
                       │
                    Servidores
Entretanto, existe um detalhe fundamental:
VLAN não é sinônimo de segurança completa.
Uma VLAN cria separação de domínio Layer 2, mas não determina sozinha quais comunicações são permitidas.
Para isso, podemos utilizar:
- ACL;
- firewall;
- políticas de identidade;
- NAC;
- VRF;
- grupos de segurança;
- políticas baseadas em aplicação;
- microssegmentação.
Dessa forma, a segmentação é o início da arquitetura, e não o fim.
Por que uma rede plana é perigosa?
Considere uma rede com:
- 300 notebooks;
- 100 telefones IP;
- 80 câmeras;
- 50 impressoras;
- 40 dispositivos IoT;
- 20 servidores.
Todos os equipamentos estão no mesmo segmento.
Um notebook é comprometido.
O atacante pode começar a realizar:
reconhecimento
↓
varredura
↓
identificação de serviços
↓
tentativa de autenticação
↓
exploração
↓
movimento lateral
↓
comprometimento de outros dispositivos
Quanto mais dispositivos acessíveis, maior a superfície disponível para movimentação.
Agora imagine a mesma infraestrutura segmentada.
O notebook comprometido pertence ao grupo:
Corporate-Users
Esse grupo pode acessar:
- Internet;
- Microsoft 365;
- ERP;
- arquivos corporativos.
Mas não pode acessar:
- CFTV;
- impressoras administrativas;
- PLCs;
- servidores de backup;
- interfaces de gerenciamento;
- outros endpoints diretamente.
O malware continua existindo.
Porém, sua capacidade de se espalhar diminui drasticamente.
Essa é a essência da segmentação orientada à contenção.
Segmentação não impede todos os ataques
Esse ponto é importante.
Uma arquitetura segmentada não significa:
“Se um computador for infectado, nada acontecerá.”
Significa:
“Se um computador for infectado, o impacto potencial será limitado.”
Esse conceito é conhecido como blast radius, ou raio de impacto.
Uma boa arquitetura de segurança procura reduzir esse raio.
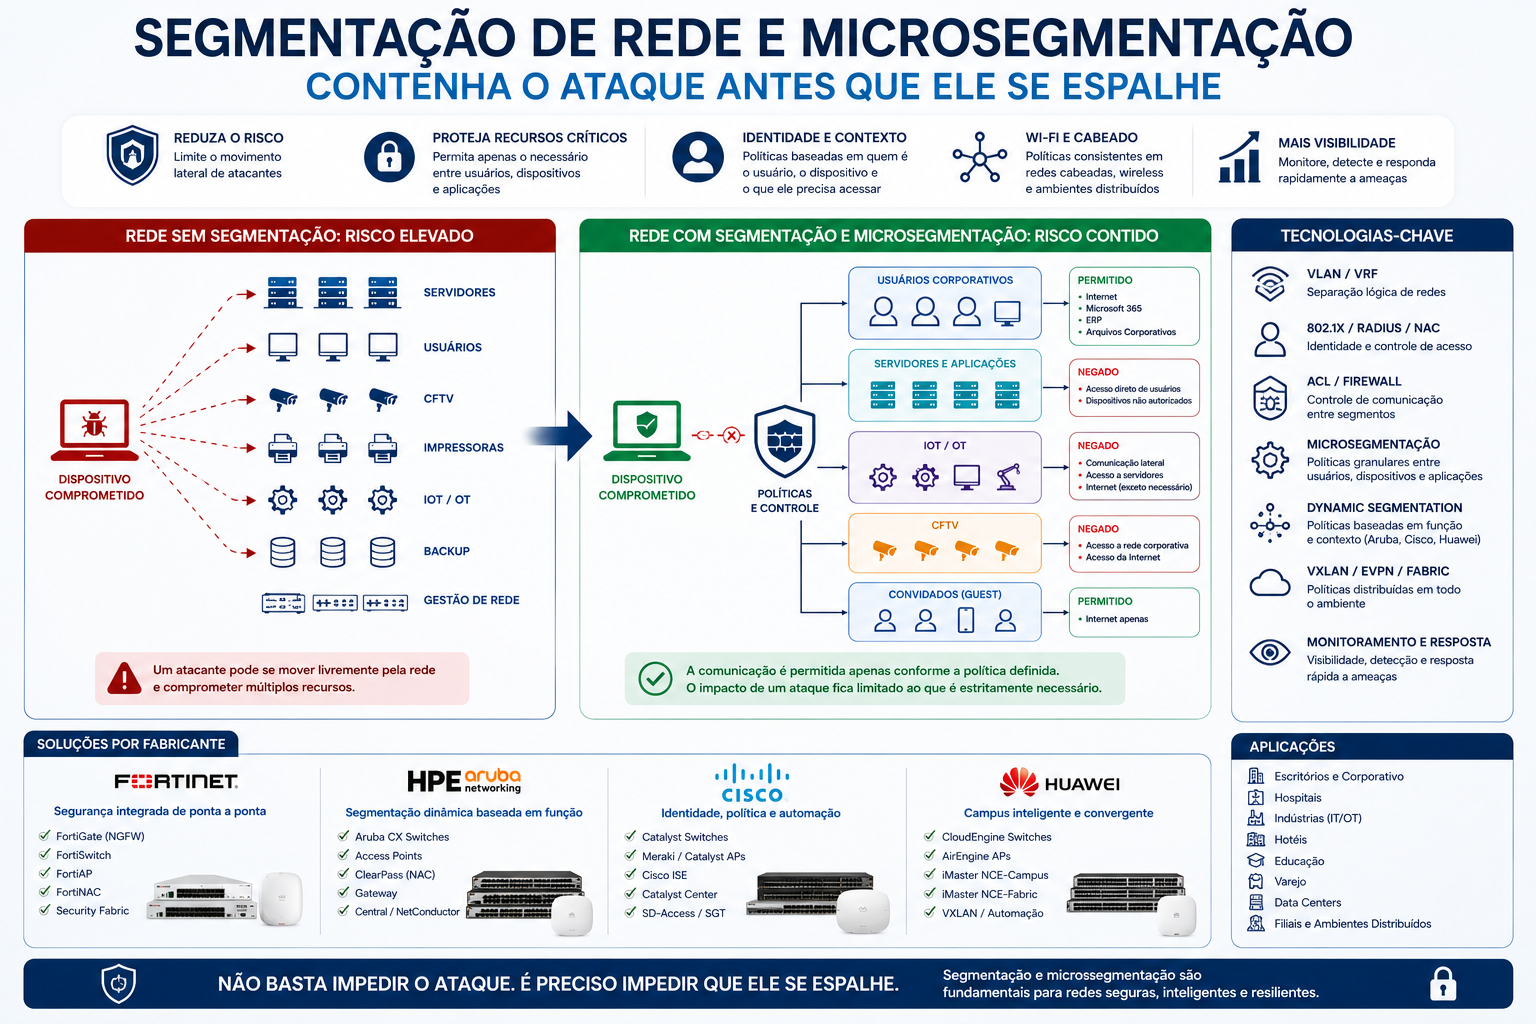
Rede sem segmentação
             ENDPOINT COMPROMETIDO
                      │
          ┌───────────┼───────────┐
          ↓           ↓           ↓
       Servidor      IoT         CFTV
          ↓           ↓           ↓
       Backup       OT          Gestão
Rede segmentada
             ENDPOINT COMPROMETIDO
                       │
                       X
                       │
                Apenas serviços
                  autorizados
                       │
                       ↓
                  Firewall/NAC
O objetivo não é simplesmente “bloquear tudo”.
É permitir somente aquilo que faz sentido para a função daquele dispositivo.
O que é microssegmentação?
A microssegmentação leva a ideia de segmentação para um nível mais granular.
Em uma VLAN tradicional, podemos colocar 100 notebooks no mesmo segmento.
Mas isso não significa que:
Notebook A
deva necessariamente conversar diretamente com:
Notebook B.
A microssegmentação permite estabelecer políticas como:
Usuários corporativos podem acessar o ERP.
Usuários corporativos podem acessar Microsoft 365.
Usuários corporativos não podem iniciar comunicação diretamente com CFTV.
Impressoras podem receber tráfego de usuários, mas não iniciar comunicação com servidores.
IoT pode acessar apenas os serviços necessários.
Dispositivos convidados podem acessar somente a Internet.
Dispositivos de segurança não podem acessar a rede administrativa.
Portanto:
segmentação = separação de zonas
microssegmentação = controle granular das relações entre entidades
Segmentação x microssegmentação
| Característica | Segmentação | Microssegmentação |
|---|---|---|
| VLAN | Principal mecanismo | Pode ser utilizada |
| Granularidade | Média | Alta |
| Baseada em IP | Frequentemente | Pode ser |
| Baseada em identidade | Opcional | Muito importante |
| Baseada em dispositivo | Limitada | Forte |
| Política entre endpoints | Limitada | Forte |
| Zero Trust | Base | Mais próxima do modelo |
| NAC | Opcional | Frequentemente integrado |
| Firewall | Normalmente entre zonas | Pode existir entre grupos/hosts |
| Complexidade | Menor | Maior |
| Escalabilidade | Boa | Depende da arquitetura |
| Objetivo | Separar | Conter e controlar |
Por que microssegmentação é importante contra ransomware?
Ransomware moderno não depende somente da infecção de um endpoint.
Depois de obter acesso inicial, o atacante pode tentar:
- descobrir hosts;
- identificar compartilhamentos;
- encontrar servidores;
- obter credenciais;
- explorar protocolos;
- comprometer outros endpoints;
- localizar backups;
- alcançar sistemas críticos.
A segmentação reduz os caminhos disponíveis.
Imagine:
Notebook
   │
   ├── ERP ✔
   ├── Internet ✔
   ├── DNS ✔
   ├── Microsoft 365 ✔
   │
   ├── CFTV ✘
   ├── Backup ✘
   ├── PLC ✘
   ├── Switch Management ✘
   └── Outro Notebook ✘
Mesmo que o notebook seja comprometido, o atacante encontra muito menos possibilidades.
É exatamente por isso que a Cisco associa segmentação a redução do movimento lateral e contenção de ameaças em sua documentação de SD-Access.
Segmentação cabeada
No ambiente Ethernet, a segmentação começa no switch de acesso.
O switch é o primeiro ponto onde podemos identificar e controlar:
- porta;
- MAC;
- usuário;
- dispositivo;
- VLAN;
- autenticação;
- perfil;
- PoE;
- política.
Uma arquitetura tradicional pode ser:
Notebook
   │
Switch Access
   │
VLAN 10
   │
Distribution
   │
Firewall
Uma arquitetura mais avançada pode utilizar:
Notebook
   │
802.1X
   │
NAC
   │
Identidade
   │
Role
   │
Policy
   │
Switch / Fabric
Dessa maneira, a porta física deixa de determinar sozinha o nível de acesso.
802.1X: o primeiro passo
O 802.1X é fundamental em projetos de segmentação baseada em identidade.
O processo pode ser resumido como:
Dispositivo
    │
    ↓
Switch/AP
    │
    ↓
RADIUS/NAC
    │
    ↓
Identidade + perfil
    │
    ↓
Política
    │
    ↓
Acesso permitido
Em vez de dizer:
“Porta 15 pertence à VLAN 20.”
podemos trabalhar com:
“Qual dispositivo está conectado à porta 15?”
Se for:
Notebook corporativo
→ política Corporate.
Se for:
Telefone IP
→ política Voice.
Se for:
Impressora
→ política Printer.
Se for:
Dispositivo desconhecido
→ política Quarantine.
Essa mudança é extremamente poderosa.
Microssegmentação no Wi-Fi
O mesmo conceito precisa existir no wireless.
Um erro comum é acreditar que:
“Criar um SSID para cada grupo é microssegmentação.”
Não é.
Imagine:
- CORP;
- GUEST;
- IOT;
- VOICE.
Isso é segmentação baseada em SSID.
Mas podemos ter 500 usuários no SSID CORP.
Se todos tiverem exatamente a mesma permissão, ainda temos um domínio de confiança relativamente amplo.
Uma arquitetura mais madura pode utilizar:
SSID único
↓
802.1X
↓
RADIUS/NAC
↓
Identidade
↓
Role
↓
Política
Assim, diferentes usuários podem receber políticas diferentes mesmo estando no mesmo SSID.
Aruba: Dynamic Segmentation
A HPE Aruba Networking possui uma das arquiteturas mais maduras nesse campo.
O conceito de Dynamic Segmentation permite associar usuários e dispositivos a funções e políticas, aplicando essas políticas em redes cabeadas e wireless. A documentação da HPE descreve inclusive microssegmentação baseada em políticas de função, podendo controlar tráfego dentro do mesmo segmento.
Na arquitetura Aruba, podemos encontrar:
- Aruba CX;
- Access Points;
- Aruba Gateways;
- ClearPass;
- Aruba Central;
- Central NetConductor.
O ClearPass pode atuar na identificação e classificação de usuários e dispositivos.
Depois disso, uma função pode ser atribuída:
Funcionário
     ↓
Role: Employee
     ↓
Policy: Corporate
ou:
IoT
 ↓
Role: IoT
 ↓
Policy: Restricted-IoT
A arquitetura moderna da Aruba também utiliza EVPN/VXLAN e NetConductor para distribuir políticas através do fabric. A documentação da HPE descreve que a função associada ao usuário pode acompanhar o endpoint pelo fabric e ser utilizada para aplicar microssegmentação baseada em função.
Aruba CX: onde entra?
Os switches Aruba CX formam a infraestrutura Ethernet.
Dependendo do projeto, podem participar da arquitetura:
A escolha depende de:
- quantidade de portas;
- PoE;
- velocidade;
- stacking;
- VSX;
- uplinks;
- função Access/Aggregation/Core.
Para SMB, uma arquitetura pode ser mais simples:
Aruba Instant On
→ VLAN
→ ACL
→ SSIDs separados
→ políticas básicas.
Já em Enterprise:
Aruba CX + AP + ClearPass + Central/NetConductor
permite uma arquitetura baseada em identidade e função muito mais sofisticada.
A HPE também posiciona soluções SMB com gestão de redes cabeadas e wireless e políticas baseadas em funções.
Aruba e microssegmentação: SMB x Enterprise
| Cenário | Solução Aruba |
|---|---|
| Pequeno escritório | Instant On |
| SMB com segmentação | Instant On + VLAN/ACL |
| Enterprise tradicional | Aruba CX + AP + ClearPass |
| Enterprise Zero Trust | CX + ClearPass + Gateway |
| Fabric | CX + EVPN/VXLAN + NetConductor |
| Alta granularidade | Role-Based Policy |
A grande diferença está na profundidade da política.
No SMB, normalmente trabalhamos com:
VLAN + ACL + SSID + firewall.
No Enterprise:
identidade + contexto + role + policy + fabric.
Fortinet: segmentação integrada à segurança
A abordagem da Fortinet é particularmente interessante porque o firewall participa diretamente da arquitetura de LAN.
A composição típica é:
FortiGate
FortiSwitch
FortiAP
FortiClient/FortiNAC, quando necessário.
A Fortinet documenta que FortiSwitch e FortiAP podem funcionar como extensão do FortiGate dentro do Secure SD-Branch, com recursos de autenticação 802.1X, NAC e microssegmentação.
Nesse modelo:
             FortiGate
                 │
        ┌────────┴────────┐
        │                 │
    FortiSwitch         FortiAP
        │                 │
     Cabeado            Wi-Fi
        │                 │
        └────────┬────────┘
                 │
             Políticas
O diferencial está em levar o enforcement de segurança para perto do acesso.
FortiSwitch e microssegmentação
A Fortinet explica que a segmentação tradicional separa dispositivos por função, enquanto a microssegmentação pode isolar dispositivos mesmo quando eles estão dentro da mesma VLAN.
Esse é um conceito muito importante.
Imagine:
VLAN 60 — IoT

Sensor 1
Sensor 2
Sensor 3
Câmera 1
Câmera 2
Na segmentação tradicional, todos pertencem à VLAN 60.
Com políticas mais granulares:
Sensor 1 → servidor IoT ✔
Sensor 1 → Sensor 2 ✘
Sensor 2 → Internet ✘
Câmera 1 → NVR ✔
Câmera 1 → Sensor 1 ✘
O objetivo é impedir comunicação lateral desnecessária.
Fortinet para SMB
Uma arquitetura SMB bastante interessante pode utilizar:
FortiGate 50G/70G
FortiSwitch
FortiAP
A numeração exata do firewall deve ser dimensionada conforme throughput, número de usuários, VPN, UTM/NGFW e crescimento.
O importante é a arquitetura.
Para uma pequena empresa:
Internet
   │
FortiGate
   │
FortiSwitch
   ├── PCs
   ├── Telefones
   ├── Câmeras
   └── APs
        ├── Corporate
        ├── Guest
        └── IoT
O FortiGate concentra:
- firewall;
- políticas;
- Internet;
- VPN;
- segmentação;
- inspeção.
O FortiSwitch fornece o acesso Ethernet.
O FortiAP fornece o wireless.
Essa abordagem reduz a quantidade de plataformas independentes.
Fortinet para Enterprise
Em empresas maiores, podemos evoluir para:
- FortiGate;
- FortiSwitch;
- FortiAP;
- FortiNAC;
- FortiManager;
- FortiAnalyzer;
- FortiClient.
A segmentação passa a utilizar mais contexto.
Por exemplo:
usuário + dispositivo + postura + localização + vulnerabilidade
podem influenciar a política.
A documentação Fortinet cita atributos de dispositivo, grupo de usuário, postura de segurança e vulnerabilidades como informações que podem participar da identificação e política de dispositivos no Secure SD-Branch.
Cisco: Catalyst + ISE + SD-Access
A Cisco possui uma abordagem extremamente estruturada para microssegmentação Enterprise.
O modelo clássico é:
Cisco ISE
Catalyst Center
SD-Access
Nesse cenário, a rede pode trabalhar com dois níveis.
Macrosegmentação
Separação por Virtual Networks (VNs).
Microssegmentação
Separação por Security Group Tags (SGTs).
A Cisco descreve exatamente esse modelo em sua documentação de SD-Access.
Podemos representar:
                 SD-ACCESS
                     │
          ┌──────────┴──────────┐
          │                     │
      Virtual Network        Virtual Network
       CORPORATE                 IoT
          │                     │
     ┌────┼────┐            ┌────┼────┐
     ↓    ↓    ↓            ↓    ↓    ↓
   SGT-A SGT-B SGT-C       SGT-D SGT-E
Assim, a política não depende necessariamente do endereço IP.
Isso é importante porque o usuário pode mudar de:
- andar;
- prédio;
- switch;
- AP;
- VLAN;
- endereço IP.
A política pode continuar associada à identidade/grupo.
A Cisco destaca justamente essa independência da política em relação ao endereço IP em sua documentação de SD-Access.
Cisco ISE
O Cisco Identity Services Engine (ISE) atua como elemento central para identidade e política.
Pode trabalhar com:
- 802.1X;
- MAB;
- RADIUS;
- profiling;
- posture;
- grupos;
- SGT;
- políticas de acesso.
Na arquitetura SD-Access, a Cisco informa que ISE é obrigatório quando a implementação requer microssegmentação baseada em identidade, enquanto pode ser dispensado em cenários que utilizam somente macrosegmentação.
Isso é uma distinção arquitetural importante.
Cisco para SMB
Em empresas menores, não faz sentido implementar automaticamente toda a arquitetura SD-Access.
Podemos trabalhar com:
- Cisco Business 350;
- Cisco Business 140AC/150AX em cenários compatíveis;
- Catalyst 1000;
- Catalyst 1200/1300;
- Catalyst 9000 em projetos que exigem maior capacidade.
A segmentação pode utilizar:
- VLAN;
- ACL;
- 802.1X;
- RADIUS;
- DHCP Snooping;
- port security;
- firewall.
A microssegmentação Enterprise baseada em SGT/SD-Access é outra categoria de solução.
Portanto:
Cisco SMB
→ segmentação tradicional e controle de acesso.
Cisco Enterprise
→ identidade + ISE + Catalyst Center + SD-Access + SGT.
Huawei: segmentação em redes Enterprise
A Huawei possui uma abordagem semelhante na direção de redes de campus definidas por software.
O iMaster NCE-Campus integra gerenciamento, controle, análise e automação, além de suportar autenticação 802.1X e políticas de acesso. A plataforma também permite provisionamento automatizado de VXLAN e isolamento de serviços.
A Huawei também documenta mecanismos de autorização que podem associar usuários a:
- VLAN;
- ACL;
- Dynamic ACL;
- Security Group;
- políticas de QoS.
Em uma arquitetura Huawei Enterprise podemos ter:
                 iMaster NCE-Campus
                         │
                  Política/Identidade
                         │
            ┌────────────┼────────────┐
            ↓            ↓            ↓
       CloudEngine    AirEngine    Segurança
          Switches        APs
            │             │
            └──────┬──────┘
                   ↓
              VXLAN/Fabric
A Huawei apresenta o CloudCampus como uma arquitetura convergente para campus, combinando switches CloudEngine, AirEngine Wi-Fi e iMaster NCE-Campus com políticas baseadas em identidade e VXLAN.
Huawei Enterprise x Huawei eKit
Aqui também é importante diferenciar os níveis.
Huawei eKit
Para SMB:
- VLAN;
- ACL;
- 802.1X;
- PoE;
- SSIDs;
- segmentação básica;
- gerenciamento simplificado.
Huawei Enterprise
Para ambientes maiores:
- CloudEngine;
- AirEngine;
- iMaster NCE-Campus;
- VXLAN;
- políticas de identidade;
- automação;
- fabric.
Assim como ocorre com Cisco e Aruba, não devemos confundir segmentação tradicional com microssegmentação baseada em identidade e fabric.
Comparativo das quatro arquiteturas
| Fabricante | SMB | Enterprise | NAC/Identidade | Microssegmentação | Fabric |
|---|---|---|---|---|---|
| Fortinet | FortiGate + FortiSwitch + FortiAP | FortiGate + FortiSwitch + FortiAP + FortiNAC | Sim | Forte | Security Fabric |
| Aruba | Instant On | CX + ClearPass + Gateway | Sim | Muito forte | EVPN/VXLAN + NetConductor |
| Cisco | Business/Catalyst | Catalyst + ISE + SD-Access | Sim | Muito forte | SD-Access |
| Huawei | eKit | CloudEngine + AirEngine + NCE | Sim | Forte em Enterprise | VXLAN/CloudCampus |
A comparação não significa que as plataformas sejam funcionalmente idênticas.
Cada fabricante possui uma filosofia arquitetural diferente.
Fortinet tende a colocar o firewall e o Security Fabric no centro.
Aruba enfatiza roles, Dynamic Segmentation e políticas consistentes entre wired e wireless.
Cisco utiliza fortemente identidade, SGT e SD-Access.
Huawei combina CloudEngine, AirEngine, iMaster NCE e VXLAN em uma arquitetura de campus definida por software.
Como aplicar segmentação em uma rede Wi-Fi corporativa?
Um projeto Wi-Fi maduro não deveria simplesmente criar:
SSID-CORP
SSID-GUEST
SSID-IOT
e considerar o problema resolvido.
Uma arquitetura mais eficiente seria:
                SSID CORPORATIVO
                       │
                     WPA3
                       │
                    802.1X
                       │
                    RADIUS
                       │
                Identificação
                       │
              ┌────────┼────────┐
              ↓        ↓        ↓
           Employee   IoT    Contractor
              │        │        │
              ↓        ↓        ↓
           Policy A  Policy B  Policy C
Assim, um único SSID pode suportar múltiplas políticas.
Isso reduz:
- quantidade de SSIDs;
- overhead de beacon;
- complexidade operacional;
- necessidade de redes paralelas.
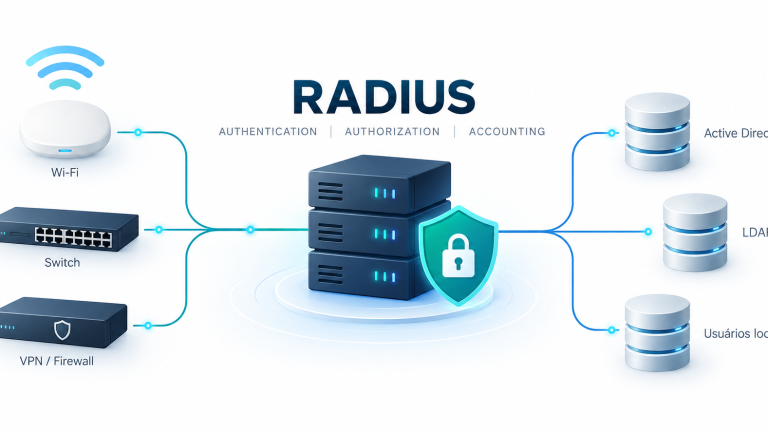
O papel do RADIUS
O RADIUS é frequentemente o elemento que conecta autenticação e política.
Podemos ter:
AD / Entra ID / banco de identidade
↓
NAC / RADIUS
↓
Switch / AP
↓
Role / VLAN / ACL / SGT
Por exemplo:
João
 ↓
802.1X
 ↓
RADIUS
 ↓
Employee
 ↓
Corporate Policy
Enquanto:
Sensor IoT
 ↓
MAB
 ↓
Profiling
 ↓
IoT
 ↓
Restricted Policy
Essa diferenciação é essencial para ambientes com dispositivos que não suportam 802.1X.
IoT é um dos maiores motivos para microssegmentar
IoT frequentemente apresenta características diferentes de notebooks corporativos.
Exemplos:
- câmeras;
- impressoras;
- sensores;
- TVs;
- fechaduras;
- controladores;
- dispositivos médicos;
- automação;
- HVAC;
- leitores;
- equipamentos industriais.
Muitos não possuem:
- EDR;
- antivírus;
- atualizações frequentes;
- autenticação moderna.
Consequentemente, não é adequado colocá-los no mesmo nível de confiança dos notebooks.
Uma política IoT poderia ser:
IoT
 │
 ├── DNS ✔
 ├── NTP ✔
 ├── Servidor IoT ✔
 ├── Internet ✘
 ├── Servidores corporativos ✘
 └── Outros IoT ✘
A superfície de ataque diminui significativamente.
CFTV também deve ser segmentado
Câmeras são outro exemplo clássico.
Uma arquitetura inadequada:
Câmeras
   │
Rede corporativa
   │
Servidores
   │
Usuários
Uma arquitetura melhor:
CFTV VLAN
   │
   ├── Câmeras
   │
   └── NVR
          │
          ↓
       Firewall
          │
      Usuários autorizados
As câmeras não precisam acessar:
- ERP;
- Active Directory;
- notebooks;
- servidores de arquivos.
Portanto, essas comunicações devem ser bloqueadas.
Hospitais: segmentação é ainda mais crítica
Hospitais possuem:
- computadores;
- dispositivos médicos;
- Wi-Fi;
- impressoras;
- câmeras;
- sistemas administrativos;
- IoT;
- sistemas prediais.
Um equipamento médico comprometido não deveria conseguir acessar automaticamente um servidor administrativo.
A arquitetura pode ser:
                    FIREWALL
                       │
        ┌──────────────┼──────────────┐
        ↓              ↓              ↓
    Corporativo      Médico          IoT
        │              │              │
      PCs           Equipamentos    Sensores
        │              │              │
        └──────────────┼──────────────┘
                       X
               Comunicação não
                  autorizada
Em ambientes críticos, o princípio deve ser:
permitir explicitamente o necessário e negar o restante.
Indústria: segmentação IT/OT
Na indústria, o problema fica ainda mais sério.
Podemos ter:
- PLC;
- HMI;
- SCADA;
- historian;
- sensores;
- robôs;
- AGVs;
- câmeras;
- notebooks de manutenção.
Um notebook de engenharia comprometido não deveria possuir liberdade de comunicação com todos os PLCs.
A Fortinet, por exemplo, apresenta em sua documentação de segurança OT arquiteturas com segmentação e microssegmentação para redes industriais, incluindo redes cabeadas e wireless.
Uma arquitetura típica:
                  IT
                   │
                Firewall
                   │
                  DMZ
                   │
                OT Firewall
                   │
             OT Production
                   │
       ┌───────────┼───────────┐
       ↓           ↓           ↓
      PLC         HMI       Sensors
Dentro de OT, ainda podemos aplicar políticas específicas.
Hotéis
Hotéis também possuem uma grande quantidade de dispositivos:
- hóspedes;
- funcionários;
- POS;
- câmeras;
- fechaduras;
- TVs;
- IoT;
- Wi-Fi;
- sistemas administrativos.
A rede de hóspedes jamais deveria possuir acesso direto à rede administrativa.
Um modelo:
Guest Wi-Fi
     │
     ↓
 Internet Only

Corporate Wi-Fi
     │
     ↓
 Serviços corporativos

IoT
     │
     ↓
 BMS / Automação

POS
     │
     ↓
 Serviços financeiros
Além disso, cada grupo pode possuir políticas diferentes.
Escritórios
Para um escritório convencional, uma arquitetura eficiente poderia ser:
Corporate
Guest
IoT
Voice
Printer
Management
Mas em ambientes maiores podemos evoluir para:
Employee
Contractor
Executive
IoT
Printer
Voice
Security
com políticas baseadas em identidade.
Data Center
No data center, a microssegmentação assume outra dimensão.
Podemos segmentar:
- servidores;
- VMs;
- containers;
- aplicações;
- bancos de dados;
- administração.
A Huawei, por exemplo, documenta microssegmentação no iMaster NCE-Fabric baseada em grupos refinados como subnets, endereços IP, nomes de hosts e VMs.
Uma aplicação pode ter:
Web
 ↓
App
 ↓
Database
e não:
Web
 ↓
Qualquer servidor
Esse princípio reduz significativamente o caminho disponível para um atacante.
Zero Trust e microssegmentação
Microssegmentação não é sinônimo de Zero Trust.
Porém, é uma das tecnologias que ajudam a implementar seus princípios.
Zero Trust parte de uma premissa:
não confiar implicitamente em um usuário ou dispositivo apenas porque ele está dentro da rede.
Portanto:
estar conectado ≠ estar autorizado.
A política deve considerar:
- quem é;
- qual dispositivo;
- qual aplicação;
- qual localização;
- qual horário;
- qual postura;
- qual recurso;
- qual risco.
A Cisco, por exemplo, relaciona diretamente SD-Access e seus mecanismos de segmentação aos princípios de Zero Trust.
Como construir uma arquitetura de segmentação em 7 níveis
Uma metodologia prática pode ser:
Nível 1 — Segmentação física
Separar redes fisicamente quando necessário.
Nível 2 — VLAN
Criar domínios lógicos.
Nível 3 — Routing/VRF
Separar domínios de roteamento.
Nível 4 — Firewall/ACL
Controlar comunicação entre segmentos.
Nível 5 — Identidade
Utilizar:
- 802.1X;
- RADIUS;
- NAC.
Nível 6 — Microssegmentação
Aplicar políticas entre usuários, dispositivos ou grupos.
Nível 7 — Monitoramento e resposta
Detectar comportamento anômalo e alterar políticas.
Essa progressão permite construir uma arquitetura madura sem precisar implementar tudo de uma vez.
SMB x Enterprise: qual nível utilizar?
Nem toda empresa precisa de uma arquitetura SD-Access ou EVPN/VXLAN.
Pequena empresa
Priorizar:
- VLAN;
- firewall;
- Wi-Fi separado;
- guest network;
- IoT separado;
- ACL;
- 802.1X quando possível.
SMB estruturada
Adicionar:
- NAC;
- RADIUS;
- profiling;
- políticas por dispositivo;
- gerenciamento centralizado.
Enterprise
Adicionar:
- identity-based policy;
- dynamic segmentation;
- fabric;
- VXLAN;
- EVPN;
- microsegmentation;
- analytics;
- automação.
Ambientes críticos
Adicionar:
- redundância;
- firewall interno;
- políticas default deny;
- SIEM;
- SOC;
- NAC;
- isolamento automático;
- resposta a incidentes.
Tabela de recomendação por tamanho
| Perfil | Tecnologia recomendada | Complexidade |
|---|---|---|
| Pequeno escritório | VLAN + Firewall + Wi-Fi Guest | ★☆☆☆☆ |
| SMB | VLAN + ACL + 802.1X | ★★☆☆☆ |
| SMB avançado | NAC + Identity + Policy | ★★★☆☆ |
| Enterprise | Dynamic Segmentation | ★★★★☆ |
| Enterprise grande | Fabric + VXLAN/EVPN | ★★★★★ |
| Alta criticidade | Microsegmentation + Zero Trust + SOC | ★★★★★ |
Arquiteturas recomendadas por fabricante
| Fabricante | SMB | Enterprise | Alta maturidade |
|---|---|---|---|
| Fortinet | FortiGate + FortiSwitch + FortiAP | + FortiNAC | Security Fabric + microssegmentação |
| Aruba | Instant On | CX + ClearPass + AP/Gateway | NetConductor + EVPN/VXLAN |
| Cisco | Business/Catalyst + AP | Catalyst + ISE | SD-Access + SGT |
| Huawei | eKit | CloudEngine + AirEngine + NCE | CloudCampus + VXLAN |
Qual fabricante escolher?
A resposta depende do cenário.
Fortinet
Eu consideraria Fortinet quando a prioridade for:
firewall + LAN + Wi-Fi + segurança integrada.
É particularmente interessante para empresas que desejam centralizar políticas no FortiGate.
Aruba
Eu consideraria Aruba quando a prioridade for:
identidade + Wi-Fi + switching + políticas baseadas em roles.
Dynamic Segmentation é um diferencial importante, especialmente em ambientes com grande quantidade de usuários e dispositivos.
Cisco
Eu consideraria Cisco quando a prioridade for:
Enterprise networking + identidade + fabric + SD-Access.
A combinação Catalyst + ISE + Catalyst Center permite uma arquitetura de segmentação altamente estruturada.
Huawei
Eu consideraria Huawei quando a prioridade for:
campus integrado + CloudEngine + AirEngine + NCE + VXLAN.
A Huawei apresenta sua arquitetura CloudCampus justamente como uma solução convergente para redes cabeadas e wireless com políticas baseadas em identidade.
Boas práticas
1. Não crie VLANs sem política
Uma VLAN sem controle pode apenas esconder o problema.
2. Separe IoT
Nunca coloque IoT crítico junto com notebooks corporativos sem necessidade.
3. Use 802.1X
Sempre que os dispositivos suportarem.
4. Utilize MAB para dispositivos legados
Mas combine MAB com profiling e políticas restritivas.
5. Não confie apenas no SSID
SSID é uma forma de segmentação, não uma arquitetura completa de Zero Trust.
6. Controle comunicação lateral
Não permita que endpoints conversem livremente sem necessidade.
7. Utilize default deny em ambientes críticos
Permita somente os fluxos necessários.
8. Centralize políticas
Evite centenas de ACLs configuradas manualmente.
9. Monitore os fluxos
Sem visibilidade, a política fica difícil de validar.
10. Documente as relações
Crie uma matriz:
| Origem | Destino | Porta | Ação |
|---|---|---|---|
| Users | ERP | 443 | Allow |
| Users | CFTV | Any | Deny |
| IoT | IoT Server | 443 | Allow |
| IoT | Users | Any | Deny |
| Guest | Internet | 443 | Allow |
| Guest | LAN | Any | Deny |
| Camera | NVR | 443 | Allow |
| Camera | Users | Any | Deny |
Essa matriz deve existir antes da configuração.
Erros comuns
Criar 20 VLANs e considerar a rede segura
Segmentação sem política não é suficiente.
Colocar todos os IoTs em uma única rede confiável
Mesmo dentro da VLAN IoT, dispositivos podem tentar comunicação lateral.
Criar um SSID para cada departamento
Isso pode gerar complexidade e overhead desnecessários.
Não utilizar identidade
O IP muda.
O usuário muda de lugar.
O dispositivo muda de porta.
A política não deveria depender exclusivamente do endereço IP.
Permitir acesso irrestrito entre VLANs
O roteamento entre VLANs deve ser controlado.
Colocar gestão na mesma rede dos usuários
Interfaces de switches, APs, firewalls e controladoras devem possuir proteção específica.
Ignorar dispositivos legados
Câmeras, impressoras, IoT e equipamentos industriais precisam de uma estratégia própria.
Implementar microssegmentação sem entender os fluxos
Isso pode quebrar aplicações críticas.
Não testar fail-open/fail-close
É fundamental entender o comportamento da rede quando:
- RADIUS cai;
- NAC fica indisponível;
- controlador falha;
- firewall falha;
- switch perde comunicação.
Checklist de segmentação e microssegmentação
☐ Inventariar usuários
☐ Inventariar dispositivos
☐ Identificar IoT
☐ Identificar CFTV
☐ Identificar sistemas críticos
☐ Identificar servidores
☐ Identificar redes Wi-Fi
☐ Identificar redes cabeadas
☐ Criar matriz de comunicação
☐ Criar VLANs
☐ Criar VRFs quando necessário
☐ Definir ACLs
☐ Definir políticas de firewall
☐ Implementar 802.1X
☐ Implementar RADIUS
☐ Avaliar NAC
☐ Implementar profiling
☐ Criar políticas por identidade
☐ Separar Guest
☐ Separar IoT
☐ Separar CFTV
☐ Separar gestão
☐ Restringir comunicação lateral
☐ Definir políticas de default deny
☐ Avaliar microssegmentação
☐ Avaliar VXLAN/EVPN
☐ Avaliar Dynamic Segmentation
☐ Avaliar SGT/SD-Access
☐ Avaliar integração com SIEM
☐ Implementar monitoramento
☐ Realizar testes de penetração
☐ Validar movimento lateral
☐ Documentar a arquitetura
Conclusão
Segmentação de rede e microssegmentação não são apenas mecanismos para organizar VLANs. São mecanismos de contenção.
Essa diferença é fundamental.
Uma rede pode estar perfeitamente organizada e ainda ser vulnerável.
Podemos ter:
- VLAN 10;
- VLAN 20;
- VLAN 30;
- VLAN 40;
e, ainda assim, permitir comunicação excessiva entre elas.
O objetivo de uma arquitetura moderna é ir além.
Primeiro, devemos separar os ambientes:
usuários
servidores
IoT
CFTV
voz
guest
gestão
OT
Depois, devemos controlar as relações entre esses ambientes.
Finalmente, quando o nível de criticidade justificar, devemos aplicar políticas ainda mais granulares baseadas em:
identidade + dispositivo + função + contexto + aplicação + risco.
É nesse ponto que entramos no território da microssegmentação.
Fortinet oferece uma abordagem muito integrada entre firewall, switching e wireless, com FortiGate, FortiSwitch e FortiAP e mecanismos de microssegmentação e NAC.
A Aruba possui uma arquitetura baseada em Dynamic Segmentation, roles, ClearPass, CX e, em ambientes mais avançados, NetConductor e EVPN/VXLAN, permitindo políticas consistentes entre usuários conectados por cabo e Wi-Fi.
A Cisco utiliza ISE + Catalyst Center + SD-Access, combinando macrosegmentação por Virtual Networks e microssegmentação por SGTs.
A Huawei combina CloudEngine, AirEngine e iMaster NCE-Campus, utilizando identidade, políticas, VXLAN e automação para construir redes de campus convergentes.
Portanto, não existe uma única arquitetura universal.
Para uma pequena empresa, VLAN + firewall + Wi-Fi Guest + ACL pode ser suficiente.
Para uma empresa média, 802.1X + RADIUS + NAC + políticas por dispositivo já representa uma evolução significativa.
Para uma grande organização, pode fazer sentido avançar para:
Dynamic Segmentation
EVPN/VXLAN
SD-Access
SGT
microsegmentação baseada em identidade
Zero Trust
O princípio, entretanto, permanece o mesmo:
um dispositivo comprometido não deve receber automaticamente acesso àquilo que não precisa.
Essa é a essência da contenção.
A pergunta mais importante ao projetar uma rede segura não deveria ser apenas:
“Como impedir que um atacante entre?”
Também precisamos perguntar:
“Se ele entrar, até onde ele consegue chegar?”
É essa segunda pergunta que transforma segmentação e microssegmentação em elementos fundamentais da arquitetura de segurança de redes corporativas modernas.
Uma rede bem projetada não depende apenas do firewall na borda.
Ela cria barreiras internas, aplica privilégio mínimo, identifica quem e o que está conectado, controla com quem cada dispositivo pode conversar e reduz continuamente o blast radius de um incidente.
Em outras palavras:
não basta impedir o ataque.
É preciso impedir que ele se espalhe.
FAQ — Segmentação de Rede e Microssegmentação
O que é segmentação de rede?
É a divisão da infraestrutura em diferentes zonas lógicas ou físicas, normalmente utilizando VLANs, VRFs, firewalls e ACLs para controlar a comunicação entre os segmentos.
O que é microssegmentação?
É uma forma mais granular de controle que aplica políticas entre usuários, dispositivos, grupos ou aplicações, podendo restringir inclusive a comunicação entre dispositivos que pertencem à mesma VLAN.
Qual é a diferença entre VLAN e microssegmentação?
A VLAN cria uma separação lógica de Layer 2. A microssegmentação controla de maneira mais granular quem pode se comunicar com quem, frequentemente utilizando identidade, função, contexto ou políticas de segurança.
Microssegmentação impede ransomware?
Ela não impede necessariamente a infecção inicial, mas pode reduzir significativamente o movimento lateral e, consequentemente, limitar o impacto de um dispositivo comprometido.
É necessário ter NAC para microssegmentação?
Não em todos os cenários. É possível realizar segmentação usando VLANs, ACLs e firewalls. Entretanto, NAC facilita políticas baseadas em identidade, perfil e postura do dispositivo.
Como fazer segmentação em uma rede Wi-Fi?
Pode-se utilizar SSIDs, VLANs, WPA2/WPA3-Enterprise, 802.1X, RADIUS, NAC e políticas baseadas em funções. Em arquiteturas avançadas, essas políticas podem ser aplicadas dinamicamente ao usuário ou dispositivo.
É melhor criar um SSID para cada departamento?
Nem sempre. Em redes corporativas maiores, pode ser mais eficiente utilizar menos SSIDs e aplicar políticas diferentes por identidade e função.
Como segmentar dispositivos IoT?
O ideal é separar IoT dos usuários corporativos e limitar suas comunicações aos serviços estritamente necessários, utilizando VLANs, ACLs, firewall e, quando aplicável, microssegmentação.
Como segmentar CFTV?
As câmeras devem preferencialmente permanecer em uma rede específica, permitindo somente os fluxos necessários para NVR, VMS e sistemas autorizados.
Qual fabricante possui microssegmentação?
Fortinet, HPE Aruba Networking, Cisco e Huawei possuem soluções de segmentação e mecanismos de microssegmentação, embora utilizem arquiteturas diferentes.
O que é Aruba Dynamic Segmentation?
É a arquitetura da HPE Aruba Networking para aplicação dinâmica de políticas e funções a usuários e dispositivos em redes cabeadas e wireless.
O que é Cisco SD-Access?
É uma arquitetura Cisco de rede baseada em intent e fabric que utiliza macrosegmentação por Virtual Networks e microssegmentação baseada em Security Group Tags.
O que é SGT da Cisco?
SGT significa Security Group Tag. É uma identificação de grupo utilizada pela arquitetura Cisco TrustSec/SD-Access para aplicar políticas independentemente do endereço IP do endpoint.
FortiGate faz microssegmentação?
O FortiGate pode participar diretamente da aplicação das políticas de segmentação e microssegmentação, especialmente em conjunto com FortiSwitch e FortiAP. A Fortinet documenta fluxos em que o tráfego é direcionado pelo FortiGate para aplicação de políticas granulares.
Huawei possui microssegmentação?
Sim. O ecossistema Huawei possui mecanismos de segmentação e políticas baseadas em identidade em redes de campus, enquanto o iMaster NCE-Fabric oferece microssegmentação refinada em ambientes de data center.
Huawei eKit possui os mesmos recursos de uma arquitetura Enterprise?
Não. Huawei eKit é direcionado a cenários mais simplificados. Recursos avançados de fabric, VXLAN e políticas de maior granularidade devem ser avaliados nas plataformas Huawei Enterprise/CloudCampus.
Microssegmentação substitui firewall?
Não. Firewall, segmentação, NAC e microssegmentação são mecanismos complementares. A arquitetura ideal depende dos fluxos e do nível de segurança necessário.
Qual é a melhor arquitetura para uma pequena empresa?
Normalmente, começar com VLANs bem definidas, firewall, rede Guest isolada, IoT separado, ACLs e, quando possível, 802.1X já proporciona uma melhora significativa.
Qual é a melhor arquitetura para uma grande empresa?
Em ambientes Enterprise, pode fazer sentido utilizar NAC, políticas baseadas em identidade, microssegmentação, fabric, VXLAN/EVPN ou SD-Access, além de firewall e monitoramento.
O que significa reduzir o blast radius?
Significa limitar o alcance de um incidente. Se um endpoint for comprometido, o objetivo é impedir que ele tenha acesso desnecessário a outros usuários, servidores, dispositivos ou aplicações.
Qual é a importância de realizar um Site Survey antes de implementar a segmentação de uma rede Wi-Fi?
O Site Survey Wireless é fundamental para validar se a arquitetura de segmentação planejada será efetivamente aplicada no ambiente físico. A análise permite identificar cobertura, interferências, sobreposição de células, capacidade, áreas de roaming e características construtivas que podem afetar a comunicação dos dispositivos.
Em uma rede Wi-Fi segmentada, não basta definir VLANs, SSIDs e políticas de segurança. É necessário garantir que os Access Points estejam corretamente posicionados e dimensionados para proporcionar conectividade adequada em todas as áreas críticas.
O Site Survey também ajuda a validar cenários como:
- cobertura do SSID corporativo;
- cobertura da rede IoT;
- áreas de alta densidade;
- roaming entre Access Points;
- interferência co-channel e adjacent-channel;
- capacidade por região;
- posicionamento dos APs;
- potência de transmissão;
- canais;
- utilização de 2,4 GHz, 5 GHz e 6 GHz;
- comportamento de dispositivos críticos;
- cobertura de redes utilizadas por CFTV, IoT ou sistemas especializados.
Além disso, em projetos que utilizam microssegmentação, NAC e políticas baseadas em identidade, o Site Survey contribui para validar a experiência do usuário e do dispositivo depois que as políticas de acesso são implementadas.
Em resumo: a segmentação define quem pode acessar o quê; o Site Survey ajuda a garantir que a infraestrutura Wi-Fi consiga entregar essa política de forma adequada no ambiente físico.
Para projetos corporativos, o ideal é combinar Site Survey Preditivo na fase de projeto com Site Survey Ativo e validação pós-implantação, especialmente em ambientes críticos como hospitais, hotéis, indústrias, centros de distribuição, universidades e grandes escritórios.