
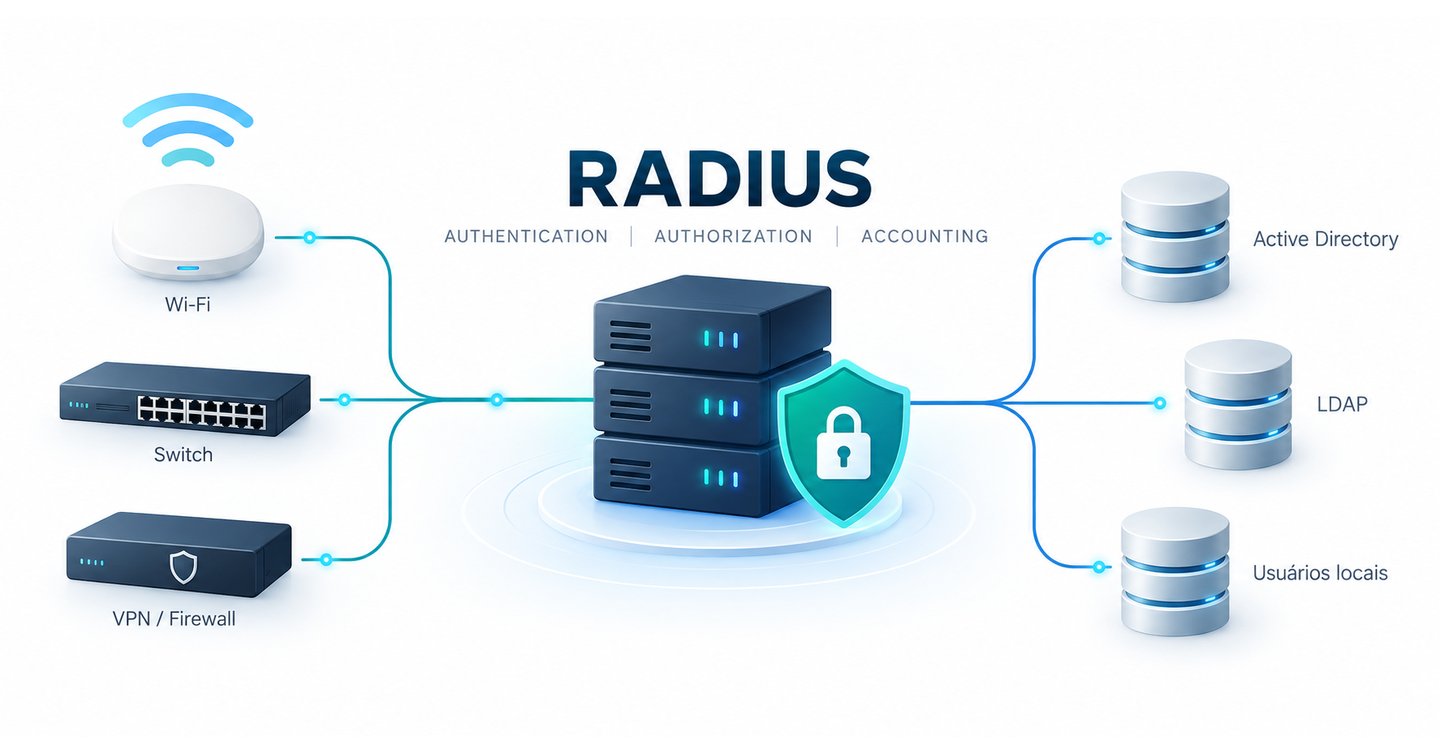

Servidor RADIUS: como criar gratuitamente com FreeRADIUS ou Windows Server
O que você vai aprender
Neste guia, você vai aprender:
- O que é um servidor RADIUS e como ele funciona.
- Qual é a diferença entre RADIUS, FreeRADIUS e Microsoft NPS.
- Como instalar um servidor RADIUS gratuitamente usando FreeRADIUS.
- Como instalar o RADIUS no Windows Server usando o NPS.
- Como cadastrar um Access Point, switch ou servidor VPN como cliente RADIUS.
- Como configurar usuários e políticas de autenticação.
- Como integrar o RADIUS ao Active Directory.
- Como utilizar RADIUS com 802.1X.
- Como utilizar RADIUS em redes Wi-Fi WPA2-Enterprise e WPA3-Enterprise.
- Como utilizar RADIUS em VPNs.
- Como testar e diagnosticar uma autenticação.
- Quais portas devem ser liberadas.
- Quais são os erros mais comuns em uma implantação RADIUS.
- Quando utilizar FreeRADIUS e quando utilizar Windows Server NPS.
Como configurar um servidor RADIUS?
Um servidor RADIUS pode ser configurado gratuitamente utilizando o FreeRADIUS em Linux ou utilizando o Network Policy Server (NPS) do Windows Server. O servidor recebe solicitações de autenticação de equipamentos como Access Points, switches e VPNs, consulta uma base de identidade e responde permitindo ou negando o acesso conforme as políticas configuradas.
1. O que é um servidor RADIUS?
RADIUS significa Remote Authentication Dial-In User Service.
É um protocolo utilizado para centralizar processos de:
- Authentication — autenticação;
- Authorization — autorização;
- Accounting — contabilização.
Por isso, RADIUS é frequentemente associado ao conceito de AAA — Authentication, Authorization and Accounting.
O protocolo foi originalmente definido para transportar informações de autenticação e autorização entre um Network Access Server (NAS) e um servidor de autenticação. A especificação oficial do RADIUS está documentada no RFC 2865, enquanto o RADIUS Accounting é definido no RFC 2866.
Na prática, o RADIUS permite que uma empresa deixe de manter credenciais isoladas em cada equipamento de rede.
Em vez disso, o equipamento pergunta:
“Este usuário pode entrar?”
ao servidor RADIUS.
O RADIUS consulta a identidade e as políticas definidas e responde:
“Acesso permitido.”
ou:
“Acesso negado.”
Uma arquitetura simples pode ser representada assim:
                  USUÁRIO
                     │
                     ▼
              ┌─────────────┐
              │ AP / SWITCH │
              │     / VPN   │
              └──────┬──────┘
                     │
              Access-Request
                     │
                     ▼
              ┌─────────────┐
              │   RADIUS    │
              │ FreeRADIUS  │
              │     NPS     │
              └──────┬──────┘
                     │
              Consulta identidade
                     │
                     ▼
              ┌─────────────┐
              │ AD / LDAP / │
              │ Banco local │
              └─────────────┘
                     │
                     ▼
             Access-Accept
                  ou Reject
O ponto importante é que RADIUS não precisa ser a base de usuários.
Ele pode utilizar diferentes fontes de identidade, dependendo da plataforma e da arquitetura:
- Active Directory;
- LDAP;
- banco SQL;
- usuários locais;
- certificados;
- outros mecanismos de autenticação.
O FreeRADIUS, por exemplo, possui arquitetura modular e pode trabalhar com diferentes métodos EAP, LDAP, SQL e outros mecanismos de integração.
2. Quem é o cliente RADIUS?
Essa é uma das confusões mais comuns durante uma implantação.
O computador do usuário não é o cliente RADIUS.
O cliente RADIUS é normalmente o equipamento que recebe a solicitação de acesso e precisa consultar o servidor de autenticação.
Por exemplo:
| Equipamento | É cliente RADIUS? |
|---|---|
| Access Point | Sim |
| Switch com 802.1X | Sim |
| Servidor VPN | Sim |
| Firewall | Sim, quando utiliza RADIUS |
| NAS | Sim |
| Notebook do usuário | Não |
| Smartphone | Não |
| Tablet | Não |
A própria documentação da Microsoft diferencia explicitamente os dispositivos clientes dos Network Access Servers, como APs, switches 802.1X e servidores VPN.
Portanto, em uma rede Wi-Fi corporativa, normalmente temos:
Notebook
   │
   │ Wi-Fi
   ▼
Access Point
   │
   │ RADIUS
   ▼
Servidor RADIUS
   │
   ▼
Active Directory
O Access Point é o RADIUS Client.
3. Onde o RADIUS é utilizado?
RADIUS é utilizado em diversos cenários de infraestrutura de redes.
Wi-Fi corporativo
É uma das aplicações mais comuns.
Exemplo:
Notebook
   ↓
Wi-Fi corporativo
   ↓
Access Point
   ↓
RADIUS
   ↓
Active Directory
Nesse modelo, cada usuário pode utilizar sua própria identidade.
Isso é diferente de uma rede Wi-Fi utilizando uma única senha compartilhada por todos.
802.1X em switches
O mesmo conceito pode ser utilizado em redes cabeadas.
Notebook
   │
   │ Ethernet
   ▼
Switch
   │
   │ 802.1X / RADIUS
   ▼
RADIUS
   │
   ▼
AD
Isso permite autenticação baseada em identidade também na rede cabeada.
VPN
Um servidor VPN pode utilizar RADIUS para validar os usuários.
Usuário remoto
      │
      ▼
Servidor VPN / Firewall
      │
      ▼
    RADIUS
      │
      ▼
 Active Directory
Firewalls
Firewalls podem utilizar RADIUS para autenticação de determinados acessos administrativos, VPNs e outros serviços, dependendo do fabricante e da plataforma.
Controle de acesso à rede
RADIUS também pode fazer parte de arquiteturas mais avançadas de NAC, nas quais a identidade do usuário ou dispositivo influencia as políticas de acesso.
4. FreeRADIUS ou Windows Server NPS?
Existem diversas implementações de RADIUS.
Duas alternativas muito utilizadas são:
- FreeRADIUS
- Microsoft Network Policy Server — NPS
A diferença mais importante é o sistema operacional e o modelo de administração.
| Característica | FreeRADIUS | Windows Server NPS |
|---|---|---|
| Plataforma | Linux/Unix e outras | Windows Server |
| Código aberto | Sim | Não |
| Custo de licença do software RADIUS | Sem licença comercial do servidor | Parte do Windows Server |
| Administração | Arquivos, módulos e CLI | Console Windows |
| Active Directory | Pode integrar | Integração nativa com ambiente Microsoft |
| LDAP | Sim | Possível via arquitetura correspondente |
| EAP | Sim | Sim |
| 802.1X | Sim | Sim |
| Wi-Fi Enterprise | Sim | Sim |
| VPN | Sim | Sim |
| Automação | Muito alta | Alta |
| Curva de aprendizado | Maior | Geralmente menor para ambientes Microsoft |
| Ideal para laboratório | Excelente | Excelente |
| Ideal para ambiente AD | Excelente, com configuração | Muito conveniente |
Atenção ao termo “gratuito”
O FreeRADIUS é uma implementação open source do protocolo RADIUS.
Já o NPS é um serviço de função do Windows Server.
Portanto, não é correto dizer simplesmente que “NPS é um RADIUS gratuito do Windows”.
O NPS faz parte do Windows Server, que possui seu próprio modelo de licenciamento.
Na prática:
FreeRADIUS
Software RADIUS open source + sistema operacional Linux.
NPS
Serviço RADIUS integrado ao Windows Server.
5. Como funciona a autenticação RADIUS?
Vamos considerar uma rede Wi-Fi corporativa.
O usuário conecta seu notebook ao SSID:
EMPRESAO Access Point recebe a tentativa de autenticação.
Ele então envia uma solicitação ao RADIUS:
Access-RequestO servidor RADIUS verifica as informações recebidas e consulta a fonte de identidade.
Se tudo estiver correto:
Access-AcceptSe o usuário não estiver autorizado:
Access-RejectExiste ainda o conceito de:
Access-Challengeutilizado em determinados fluxos de autenticação para solicitar informações adicionais.
O processo simplificado fica:
CLIENTE
   │
   │ tentativa de acesso
   ▼
ACCESS POINT
   │
   │ Access-Request
   ▼
RADIUS
   │
   │ consulta identidade
   ▼
AD / LDAP / DATABASE
   │
   ▼
RADIUS
   │
   ├── Access-Accept
   │
   └── Access-Reject
   │
   ▼
ACCESS POINT
   │
   ▼
REDE
6. Portas utilizadas pelo RADIUS
A porta tradicional de autenticação RADIUS é:
UDP 1812Para Accounting:
UDP 1813Essas são as portas oficialmente atribuídas ao RADIUS e RADIUS Accounting.
Também existem portas legadas, principalmente:
UDP 1645
UDP 1646
O NPS, por exemplo, escuta por padrão nas portas:
1812
1813
1645
1646
em seus adaptadores de rede.
Uma arquitetura típica seria:
AP
 │
 │ UDP 1812
 ▼
RADIUS
e:
RADIUS
 │
 │ UDP 1813
 ▼
Accounting
É importante liberar somente a comunicação necessária entre os equipamentos.
Não faz sentido expor o serviço RADIUS diretamente à Internet.
7. Como criar um servidor RADIUS gratuitamente com FreeRADIUS
Para quem quer montar um laboratório, estudar RADIUS ou implementar uma solução sem adquirir uma plataforma comercial de autenticação, o FreeRADIUS é uma das principais alternativas.
A documentação oficial do projeto disponibiliza procedimentos para instalação em distribuições Linux, incluindo Debian e Ubuntu.
Neste exemplo, vamos considerar um servidor Linux baseado em Debian/Ubuntu.
7.1 Instalação
Atualize os pacotes:
sudo apt updateInstale o FreeRADIUS:
sudo apt install freeradius freeradius-utilsA documentação oficial apresenta a instalação por pacotes como uma das formas de instalação em Debian/Ubuntu.
Verifique o serviço:
sudo systemctl status freeradiusSe necessário:
sudo systemctl start freeradiusE para iniciar automaticamente:
sudo systemctl enable freeradius8. Testando o FreeRADIUS
Uma das ferramentas mais importantes durante a implantação é o modo de debug.
Em sistemas Debian/Ubuntu, o daemon normalmente é chamado:
freeradiusA documentação oficial recomenda utilizar o modo de debug para verificar o funcionamento do servidor.
Execute:
sudo freeradius -XEm algumas instalações, o comando utilizado pode ser:
sudo radiusd -XSe o servidor chegar a uma mensagem indicando que está pronto para processar requisições, a inicialização básica foi concluída.
O debug é extremamente importante.
Em vez de simplesmente receber:
Authentication failedvocê consegue observar o caminho da solicitação.
Por exemplo:
Access-Request
     ↓
RADIUS Client encontrado?
     ↓
Shared Secret correto?
     ↓
Usuário encontrado?
     ↓
Método EAP correto?
     ↓
Credencial válida?
     ↓
Policy encontrada?
     ↓
Access-Accept
9. Cadastrando um cliente RADIUS no FreeRADIUS
Antes que um Access Point possa conversar com o FreeRADIUS, ele precisa ser conhecido pelo servidor.
Imagine:
FreeRADIUS:
192.168.10.10

Access Point:
192.168.10.20
No FreeRADIUS, será necessário cadastrar o equipamento como cliente RADIUS.
A configuração tradicional utiliza um bloco semelhante a:
client AP-01 {
    ipaddr = 192.168.10.20
    secret = SEGREDO-RADIUS-FORTE
}
O nome, endereço IP e segredo devem corresponder à configuração do Access Point.
A lógica é:
AP
IP: 192.168.10.20
Secret: SEGREDO-RADIUS-FORTE

        ⇅

FreeRADIUS
IP: 192.168.10.10
Client: 192.168.10.20
Secret: SEGREDO-RADIUS-FORTE
Se o IP ou o segredo estiver incorreto, a autenticação não funcionará.
Um cuidado importante
Não utilize exemplos como:
secret = 123456em produção.
O shared secret deve ser longo, aleatório e tratado como uma credencial de infraestrutura.
10. Criando um usuário de teste
Para um laboratório, é possível criar um usuário local no FreeRADIUS.
A configuração exata varia conforme a versão e a distribuição, mas nas instalações tradicionais do FreeRADIUS existe um arquivo de usuários baseado no módulo files.
Um exemplo conceitual:
usuario01 Cleartext-Password := "SenhaDeTeste"Depois de alterar a configuração, utilize o modo debug:
sudo freeradius -Xe realize uma tentativa de autenticação.
O objetivo inicial é validar:
Cliente RADIUS
       ↓
FreeRADIUS
       ↓
Usuário
       ↓
Access-Accept
Antes de partir para uma arquitetura mais complexa com Active Directory, certificados e EAP.
11. Testando o RADIUS com radtest
Em instalações que possuem o utilitário radtest, podemos fazer um teste básico:
radtest usuario01 SenhaDeTeste 127.0.0.1 0 SEGREDOO conceito do comando é:
radtest
    usuário
    senha
    servidor RADIUS
    NAS-Port
    shared secret
Por exemplo:
radtest usuario01 SenhaDeTeste 192.168.10.10 0 SEGREDO-RADIUS-FORTEO servidor deverá apresentar no debug a solicitação recebida.
Esse teste é extremamente útil porque permite separar problemas.
Se:
radtest → RADIUSfunciona, mas:
AP → RADIUSnão funciona, provavelmente o problema está entre o AP e o servidor, na configuração do cliente RADIUS, firewall, IP, secret ou método de autenticação.
12. FreeRADIUS com Active Directory
Em uma empresa, normalmente não queremos criar manualmente usuários dentro do RADIUS.
Imagine uma empresa com:
1.500 usuáriosNão faria sentido administrar:
usuario01
usuario02
usuario03
...
usuario1500
dentro do RADIUS.
O ideal é aproveitar a identidade corporativa.
Um cenário comum é:
                    ┌──────────────────┐
                    │ Active Directory │
                    └────────┬─────────┘
                             │
                             │ identidade
                             ▼
                      ┌──────────────┐
                      │  FreeRADIUS  │
                      └──────┬───────┘
                             │
                             │ RADIUS
                             ▼
                     ┌───────────────┐
                     │ AP / Switch / │
                     │      VPN      │
                     └───────────────┘
Dependendo da arquitetura, o FreeRADIUS pode utilizar LDAP, mecanismos de integração com o ecossistema Microsoft ou outros backends de identidade.
O FreeRADIUS possui suporte modular para diferentes mecanismos, incluindo LDAP e bancos de dados.
A escolha do método de autenticação deve considerar principalmente:
- tipo de dispositivo;
- sistema operacional;
- necessidade de certificados;
- segurança desejada;
- existência de Active Directory;
- política de identidade;
- necessidade de MFA;
- arquitetura de Wi-Fi;
- compatibilidade dos equipamentos.
13. Como criar um RADIUS no Windows Server
Para empresas que já utilizam Active Directory, o caminho mais natural pode ser o Network Policy Server — NPS.
O NPS é um serviço de função do Windows Server e pode funcionar como servidor RADIUS. A Microsoft documenta suporte para Windows Server 2016, 2019, 2022 e 2025.
14. Instalando o NPS
Existem duas maneiras principais.
Método 1 — Server Manager
No Windows Server:
Server Manager → Add Roles and Features
Depois:
Role-based or feature-based installation
        ↓
Network Policy and Access Services
        ↓
Network Policy Server
Finalize a instalação.
Método 2 — PowerShell
Abra o PowerShell como administrador:
Install-WindowsFeature NPAS -IncludeManagementToolsEsse é o comando documentado pela Microsoft para instalar o NPS com as ferramentas de gerenciamento.
Depois da instalação:
Server Manager
   ↓
Tools
   ↓
Network Policy Server
15. Registrar o NPS no Active Directory
Em uma infraestrutura baseada em domínio, uma etapa importante é registrar o servidor NPS no Active Directory.
No console:
Network Policy Server
      ↓
NPS (Local)
      ↓
Register server in Active Directory
Isso permite ao NPS utilizar informações do domínio para os processos de autenticação e autorização.
A própria documentação de planejamento do NPS destaca a relação entre o servidor NPS, o domínio e as contas utilizadas na autorização.
16. Criando o cliente RADIUS no NPS
Agora vamos cadastrar o Access Point.
Abra:
Network Policy Server
   ↓
RADIUS Clients and Servers
   ↓
RADIUS Clients
Clique:
NewPreencha:
Friendly name
AP-01Address
192.168.10.20Shared secret
SEGREDO-RADIUS-FORTEA Microsoft documenta esse procedimento para APs, switches, servidores VPN e outros Network Access Servers.
A configuração precisa ser igual nos dois lados:
ACCESS POINT
IP do RADIUS:
192.168.10.10

Shared Secret:
SEGREDO-RADIUS-FORTE
e:
NPS
RADIUS Client:
192.168.10.20

Shared Secret:
SEGREDO-RADIUS-FORTE
17. Criando uma Network Policy
Cadastrar o Access Point não é suficiente.
O NPS precisa saber quem pode acessar a rede e em quais condições.
Para isso existem as Network Policies.
A Microsoft define as Network Policies como conjuntos de condições, restrições e configurações utilizados para determinar quem está autorizado a conectar-se à rede e em quais circunstâncias.
No NPS:
Policies
   ↓
Network Policies
   ↓
New
Podemos criar uma política, por exemplo:
Nome:
WiFi Corporativo
Depois definir as condições.
Uma condição pode ser:
Windows Groupse utilizar:
GRP-WIFI-CORPORATIVOA lógica fica:
Usuário
   ↓
Está no grupo correto?
   │
   ├── NÃO → Reject
   │
   └── SIM
         ↓
     autenticação
         ↓
      Allow
Isso permite utilizar grupos do Active Directory para controlar o acesso.
18. RADIUS não significa simplesmente “usuário e senha”
Essa é outra questão importante.
RADIUS é um protocolo.
Ele pode participar de diferentes métodos de autenticação.
Em ambientes corporativos, especialmente Wi-Fi 802.1X, podem ser utilizados mecanismos baseados em EAP.
Entre os exemplos estão:
- PEAP;
- EAP-TLS;
- EAP-TTLS, dependendo da plataforma;
- outros métodos EAP suportados pelo cliente e servidor.
O FreeRADIUS, por exemplo, possui suporte a diversos métodos EAP, incluindo EAP-TLS e EAP-PEAP.
EAP-TLS
Em ambientes que exigem maior controle de identidade, o EAP-TLS utiliza certificados.
A arquitetura pode ser:
Notebook
   │
   │ certificado
   ▼
Access Point
   │
   │ 802.1X
   ▼
RADIUS
   │
   ▼
CA / identidade
Nesse modelo, a identidade não depende simplesmente de uma senha digitada pelo usuário.
É necessário, porém, projetar corretamente:
- PKI;
- autoridade certificadora;
- emissão dos certificados;
- validade;
- revogação;
- renovação;
- distribuição;
- confiança dos clientes.
19. Configurando RADIUS para Wi-Fi corporativo
Agora podemos conectar todos os componentes.
Imagine:
SSID:
EMPRESA-CORPORATIVO
Segurança:
WPA2-Enterpriseou:
WPA3-EnterpriseServidor:
192.168.10.10Porta:
UDP 1812Shared Secret:
SEGREDO-RADIUS-FORTEO Access Point passa a encaminhar a autenticação para o RADIUS.
O fluxo fica:
                   ┌─────────────────┐
                   │ Active Directory│
                   └────────▲────────┘
                            │
                            │
                   ┌────────┴────────┐
                   │     RADIUS      │
                   │ FreeRADIUS/NPS  │
                   └────────▲────────┘
                            │
                         RADIUS
                            │
                   ┌────────┴────────┐
                   │   Access Point  │
                   └────────▲────────┘
                            │
                           Wi-Fi
                            │
                   ┌────────┴────────┐
                   │ Notebook/Phone  │
                   └─────────────────┘
20. WPA-Personal x WPA-Enterprise
Essa diferença é fundamental.
WPA-Personal
Normalmente utiliza uma chave compartilhada:
SSID:
EMPRESA

Senha:
SenhaWiFi123
Todos os usuários conhecem a mesma senha.
Se um funcionário sair da empresa, trocar a senha pode ser necessário para todos.
WPA-Enterprise
Utiliza autenticação individualizada:
João
   ↓
[email protected]

Maria
   ↓
[email protected]
A infraestrutura pode consultar o RADIUS para validar cada identidade.
Isso permite uma arquitetura muito mais integrada ao gerenciamento de usuários.
| Característica | WPA-Personal | WPA-Enterprise |
|---|---|---|
| Senha compartilhada | Sim | Não necessariamente |
| Identidade individual | Limitada | Sim |
| RADIUS | Não | Sim |
| 802.1X | Não | Sim |
| Active Directory | Não diretamente | Pode integrar |
| Controle por grupo | Limitado | Sim |
| Auditoria de usuário | Limitada | Muito maior |
| Ambiente corporativo | Depende do cenário | Muito utilizado |
21. RADIUS e 802.1X
Uma arquitetura corporativa normalmente envolve três elementos principais:
Supplicant
Authenticator
Authentication Server
Supplicant
É o dispositivo do usuário.
Exemplo:
Notebook
Smartphone
Tablet
Authenticator
É o equipamento que controla o acesso.
Exemplo:
Access Point
Switch
Authentication Server
É o servidor RADIUS.
FreeRADIUS
NPS
A arquitetura fica:
SUPPLICANT
Notebook
    │
    │ 802.1X
    ▼
AUTHENTICATOR
AP / Switch
    │
    │ RADIUS
    ▼
AUTHENTICATION SERVER
FreeRADIUS / NPS
    │
    ▼
IDENTITY STORE
AD / LDAP / etc.
Esse modelo é extremamente importante para projetos de redes corporativas.
22. RADIUS em uma rede cabeada
O conceito não se limita ao Wi-Fi.
Imagine um switch corporativo:
Switch
 ├── Porta 1 → Financeiro
 ├── Porta 2 → RH
 ├── Porta 3 → TI
 └── Porta 4 → Sala de reunião
Com 802.1X:
Notebook
    ↓
Switch
    ↓
RADIUS
    ↓
AD
O servidor pode autenticar o usuário.
A partir daí, a infraestrutura pode associar a identidade às políticas de acesso.
Em arquiteturas mais avançadas, isso pode participar de processos de segmentação dinâmica e NAC.
23. RADIUS em VPN
Outro cenário muito comum é a autenticação de usuários remotos.
Por exemplo:
Funcionário
     │
     │ VPN
     ▼
Firewall
     │
     │ RADIUS
     ▼
NPS / FreeRADIUS
     │
     ▼
Active Directory
O firewall não precisa manter uma cópia independente de todos os usuários.
Ele consulta o servidor RADIUS.
Isso facilita a administração centralizada.
24. Como testar uma implantação NPS
Depois de cadastrar o RADIUS Client e criar a Network Policy, configure o equipamento de rede.
Por exemplo:
RADIUS Server:
192.168.10.10

Authentication:
1812

Accounting:
1813

Shared Secret:
SEGREDO-RADIUS-FORTE
Faça um teste.
No Windows, utilize:
Event Viewer
   ↓
Custom Views
   ↓
Server Roles
   ↓
Network Policy and Access Services
Também é importante verificar:
Windows Logs
   ↓
System
e:
Securitydependendo do cenário e da política de auditoria.
O NPS também possui mecanismos próprios de contabilização e registro de eventos. A documentação da Microsoft recomenda planejar o accounting durante o projeto do servidor.
25. Principais erros em uma implantação RADIUS
Grande parte dos problemas de RADIUS não está no protocolo.
Está na configuração.
Erro 1 — Shared Secret diferente
No Access Point:
ABC123No RADIUS:
ABC124Resultado:
Authentication FailureErro 2 — IP incorreto
O AP está configurado para:
192.168.10.11mas o RADIUS está em:
192.168.10.10Erro 3 — Firewall bloqueando UDP 1812
O equipamento consegue alcançar o servidor via:
pingmas não consegue autenticar.
Ping funcionar não significa que UDP 1812 esteja funcionando.
Erro 4 — RADIUS Client não cadastrado
O servidor recebe uma solicitação de um equipamento desconhecido.
No NPS, o equipamento precisa estar cadastrado como RADIUS Client.
Erro 5 — Network Policy incorreta
O usuário pode estar correto.
A senha pode estar correta.
Mas a política pode negar o acesso.
O NPS processa as políticas em ordem e utiliza suas condições para determinar se uma solicitação será autorizada.
Erro 6 — Método EAP incompatível
Exemplo:
Cliente:
EAP-TLS
mas o servidor foi configurado para outro método.
Resultado:
Authentication failedErro 7 — Certificado
Em ambientes com PEAP ou EAP-TLS, problemas de certificado são muito comuns.
Verifique:
- validade;
- nome;
- cadeia de confiança;
- autoridade certificadora;
- EKU;
- certificado apresentado pelo servidor;
- confiança do cliente.
Erro 8 — Horário incorreto
Certificados dependem de validade temporal.
Um servidor com relógio incorreto pode gerar problemas de autenticação.
Por isso, NTP deve ser corretamente configurado.
26. Como diagnosticar RADIUS de forma profissional
Não comece alterando dez configurações simultaneamente.
Use uma metodologia.
Etapa 1 — Verifique conectividade
AP → RADIUSEtapa 2 — Verifique porta
UDP 1812Etapa 3 — Verifique o RADIUS Client
IP correto?Etapa 4 — Verifique o Shared Secret
Mesmo nos dois lados?Etapa 5 — Verifique o usuário
Usuário existe?Etapa 6 — Verifique a política
Usuário está autorizado?Etapa 7 — Verifique o método EAP
PEAP?
EAP-TLS?
Outro?
Etapa 8 — Verifique certificados
CA?
Validade?
Nome?
Confiança?
Etapa 9 — Analise os logs
No FreeRADIUS:
sudo freeradius -XNo NPS:
Event ViewerO modo debug do FreeRADIUS é especialmente útil porque permite acompanhar o processamento das solicitações e identificar onde o fluxo está falhando.
27. FreeRADIUS ou NPS: qual utilizar?
A escolha depende principalmente da arquitetura existente.
Ambiente predominantemente Microsoft
Se a empresa possui:
- Active Directory;
- Windows Server;
- Group Policy;
- computadores ingressados no domínio;
- infraestrutura Microsoft;
o NPS pode simplificar bastante a integração.
Ambiente Linux ou heterogêneo
Se a empresa possui:
- Linux;
- LDAP;
- múltiplos fabricantes;
- necessidade de grande flexibilidade;
- automação;
- integrações específicas;
o FreeRADIUS oferece uma arquitetura extremamente flexível.
Laboratório
Os dois são excelentes para aprendizado.
Para quem quer estudar o protocolo:
FreeRADIUSé uma excelente alternativa.
Para quem quer aprender uma implementação integrada ao Windows Server:
NPSé uma opção prática.
28. Comparação prática
| Cenário | FreeRADIUS | NPS |
|---|---|---|
| Laboratório | Excelente | Excelente |
| Wi-Fi corporativo | Sim | Sim |
| 802.1X | Sim | Sim |
| WPA2-Enterprise | Sim | Sim |
| WPA3-Enterprise | Depende da implementação/configuração | Depende da versão/configuração |
| Active Directory | Sim, mediante integração | Integração direta ao ecossistema Microsoft |
| LDAP | Sim | Arquitetura depende do cenário |
| Linux | Sim | Não |
| Windows Server | Não é a plataforma principal | Sim |
| VPN | Sim | Sim |
| Alta flexibilidade | Alta | Alta, porém diferente |
| Administração gráfica | Limitada/não central como NPS | Sim |
| Código aberto | Sim | Não |
| Custo do software RADIUS | Sem licença comercial | Incluído no Windows Server |
29. RADIUS não substitui o Active Directory
Esse ponto merece destaque.
Uma arquitetura como:
RADIUS = usuáriosé uma simplificação incorreta.
Uma arquitetura mais precisa seria:
                    ┌────────────────────┐
                    │ Identidade         │
                    │ AD / LDAP / SQL    │
                    └─────────┬──────────┘
                              │
                              ▼
                    ┌────────────────────┐
                    │      RADIUS        │
                    │ Authentication     │
                    │ Authorization      │
                    └─────────┬──────────┘
                              │
                              ▼
                 ┌─────────────────────────┐
                 │ Network Access Server   │
                 │ AP / Switch / VPN       │
                 └────────────┬────────────┘
                              │
                              ▼
                           Usuário
O RADIUS atua como uma camada central de autenticação, autorização e, quando utilizado, contabilização.
30. RADIUS e segurança
Implementar RADIUS não significa automaticamente que a rede está segura.
Uma implantação corporativa precisa considerar também:
- método EAP;
- certificados;
- WPA2/WPA3 Enterprise;
- segurança do Active Directory;
- proteção do servidor;
- firewall;
- segmentação;
- controle de acesso;
- MFA quando aplicável;
- logs;
- monitoramento;
- redundância;
- backup;
- sincronização de horário;
- gestão de certificados.
Um RADIUS configurado de maneira inadequada pode simplesmente centralizar uma arquitetura insegura.
Por isso, a configuração precisa ser tratada como parte do projeto de infraestrutura.
31. Alta disponibilidade
Um dos problemas de concentrar autenticação em um único servidor é criar um ponto único de falha.
Imagine:
          APs
           │
           ▼
      ┌─────────┐
      │ RADIUS  │
      │  único  │
      └─────────┘
Se o servidor parar:
RADIUS OFFLINE
       ↓
Novas autenticações
       ↓
Problemas de acesso
Uma arquitetura corporativa pode utilizar dois ou mais servidores:
                 ┌──────────────┐
                 │     APs      │
                 └──────┬───────┘
                        │
              ┌─────────┴─────────┐
              │                   │
              ▼                   ▼
        ┌──────────┐        ┌──────────┐
        │ RADIUS 1 │        │ RADIUS 2 │
        └──────────┘        └──────────┘
O equipamento de rede pode ser configurado com:
Primary RADIUS:
10.10.10.10

Secondary RADIUS:
10.10.10.11
A disponibilidade real depende do comportamento do fabricante, dos timeouts, retries e da configuração do equipamento.
32. Backup do servidor RADIUS
Não basta instalar.
A configuração precisa ser documentada e protegida.
No NPS, a Microsoft disponibiliza mecanismos para exportação da configuração. Entretanto, a documentação alerta que o arquivo exportado pode conter shared secrets sem criptografia e, portanto, deve ser armazenado de forma segura.
No FreeRADIUS, o backup deve considerar pelo menos:
/etc/freeradius/ou o diretório correspondente à versão instalada.
Também devem ser considerados:
- certificados;
- chaves privadas;
- configuração de clientes;
- políticas;
- banco de usuários, quando utilizado;
- integrações;
- scripts;
- documentação.
33. Checklist para implantação
Antes de colocar um RADIUS em produção, valide:
Servidor
- IP fixo.
- DNS configurado.
- NTP configurado.
- Atualizações aplicadas.
- Firewall configurado.
- Backup configurado.
- Monitoramento configurado.
RADIUS
- Serviço instalado.
- RADIUS Client cadastrado.
- Shared Secret definido.
- UDP 1812 liberada.
- UDP 1813 configurada quando Accounting for utilizado.
- Logs habilitados.
- Políticas configuradas.
- Método de autenticação definido.
Active Directory
- Servidor integrado ao domínio quando aplicável.
- Grupos definidos.
- Usuários definidos.
- Políticas de acesso documentadas.
- Certificados planejados quando necessários.
Wi-Fi
- SSID configurado.
- WPA2-Enterprise ou WPA3-Enterprise definido.
- 802.1X configurado.
- RADIUS primário definido.
- RADIUS secundário definido.
- Método EAP definido.
- Certificados validados.
Testes
- Teste de conectividade.
- Teste de porta.
- Teste de autenticação.
- Teste de usuário autorizado.
- Teste de usuário não autorizado.
- Teste de falha do RADIUS primário.
- Análise de logs.
- Teste em diferentes dispositivos.
34. Arquitetura recomendada para uma empresa
Uma arquitetura corporativa pode evoluir para:
                         IDENTIDADE
                   ┌───────────────────┐
                   │ Active Directory  │
                   │       / LDAP      │
                   └─────────┬─────────┘
                             │
                  ┌──────────┴──────────┐
                  │                     │
                  ▼                     ▼
           ┌────────────┐       ┌────────────┐
           │ RADIUS 01  │       │ RADIUS 02  │
           └──────┬─────┘       └──────┬─────┘
                  │                     │
                  └──────────┬──────────┘
                             │
                 ┌───────────┴────────────┐
                 │                        │
                 ▼                        ▼
           ┌──────────┐              ┌──────────┐
           │   Wi-Fi  │              │   VPN    │
           │   802.1X │              │ Firewall │
           └──────────┘              └──────────┘
                 │                        │
                 ▼                        ▼
              Usuários                 Usuários
Esse modelo cria uma camada centralizada de autenticação que pode ser utilizada por diferentes serviços de acesso.
35. FreeRADIUS ou NPS: o que muda na prática?
O conceito fundamental é o mesmo.
Nos dois casos temos:
              RADIUS
                │
        ┌───────┴────────┐
        │                │
   Authentication   Authorization
        │                │
        └───────┬────────┘
                │
              Access
O que muda é principalmente:
- plataforma;
- administração;
- integração;
- módulos;
- gerenciamento;
- métodos de autenticação;
- ferramentas disponíveis;
- arquitetura da empresa.
Por isso, a escolha não deve começar pela pergunta:
“Qual RADIUS é melhor?”
A pergunta correta é:
“Qual arquitetura de autenticação atende melhor aos requisitos da minha rede?”
36. RADIUS como base para uma rede corporativa baseada em identidade
Quando uma empresa utiliza RADIUS com 802.1X, ela deixa de pensar somente em:
"Qual é a senha do Wi-Fi?"e passa a trabalhar com:
"Quem está tentando acessar?"Isso abre caminho para arquiteturas mais avançadas:
Identidade
    ↓
Autenticação
    ↓
Autorização
    ↓
Política
    ↓
Segmentação
    ↓
Acesso
Em uma infraestrutura moderna, essa lógica pode ser utilizada tanto no Wi-Fi quanto na rede cabeada, VPN e outros serviços de acesso.
37. Conclusão
O RADIUS é uma das tecnologias fundamentais para centralizar autenticação e autorização em redes corporativas.
Para quem deseja aprender ou montar um laboratório, o FreeRADIUS oferece uma implementação open source extremamente flexível. O projeto disponibiliza documentação para instalação em Linux, configuração de clientes, usuários e testes em modo debug.
Para empresas que já possuem uma infraestrutura baseada em Windows Server e Active Directory, o Network Policy Server (NPS) oferece uma implementação RADIUS integrada ao ecossistema Microsoft. A Microsoft documenta seu uso para Wi-Fi, VPN, switches 802.1X e outros Network Access Servers.
A arquitetura básica é simples:
USUÁRIO
   ↓
AP / SWITCH / VPN
   ↓
RADIUS
   ↓
IDENTIDADE
   ↓
POLÍTICA
   ↓
ACESSO
Entretanto, uma implantação profissional exige muito mais do que instalar o serviço.
É necessário definir corretamente:
- identidade;
- método de autenticação;
- políticas;
- certificados;
- 802.1X;
- segurança;
- redundância;
- logs;
- monitoramento;
- backup;
- integração com a infraestrutura de rede.
Quando bem projetado, o RADIUS deixa de ser apenas um servidor de autenticação e passa a ser uma camada central de controle de acesso à infraestrutura de rede.
FAQ — Perguntas frequentes sobre servidor RADIUS
O que é um servidor RADIUS?
É um servidor utilizado para centralizar autenticação, autorização e, quando utilizado, contabilização de acessos à rede. Ele pode atender equipamentos como Access Points, switches, VPNs e outros Network Access Servers.
Qual é o RADIUS gratuito?
O FreeRADIUS é uma implementação open source do protocolo RADIUS e pode ser utilizada gratuitamente como software.
O Windows Server possui RADIUS?
Sim. O Windows Server possui o Network Policy Server (NPS), que pode funcionar como servidor RADIUS.
O NPS é gratuito?
O NPS é um serviço de função do Windows Server. Portanto, embora não seja necessário adquirir um produto RADIUS separado, o licenciamento do Windows Server continua sendo aplicável.
Posso usar RADIUS no Wi-Fi?
Sim. RADIUS é amplamente utilizado em redes Wi-Fi corporativas com 802.1X e mecanismos de segurança Enterprise.
RADIUS é necessário para WPA3?
Não necessariamente. WPA3 pode existir em diferentes modos. Entretanto, em redes corporativas que utilizam WPA3-Enterprise, o RADIUS normalmente faz parte da arquitetura de autenticação 802.1X.
RADIUS funciona com Active Directory?
Sim. O NPS foi projetado para trabalhar com ambientes de domínio Microsoft, enquanto o FreeRADIUS pode ser integrado ao ecossistema de identidade por diferentes mecanismos, incluindo LDAP e outras arquiteturas.
O notebook é um cliente RADIUS?
Não. O notebook normalmente é o supplicant. O Access Point, switch 802.1X ou servidor VPN é o cliente RADIUS/NAS.
Qual porta o RADIUS utiliza?
A porta oficial para autenticação RADIUS é UDP 1812 e a porta oficial para RADIUS Accounting é UDP 1813.
Como testar o FreeRADIUS?
O modo de debug é uma das principais ferramentas:
sudo freeradius -XEm algumas instalações:
sudo radiusd -XA documentação do projeto recomenda o modo debug para verificar o processamento das solicitações.
RADIUS substitui o Active Directory?
Não. RADIUS é o protocolo/serviço de autenticação e autorização. A identidade pode estar armazenada em Active Directory, LDAP, SQL, banco local ou outra fonte compatível com a arquitetura adotada.
É possível ter dois servidores RADIUS?
Sim. Em ambientes corporativos, é possível utilizar servidores RADIUS redundantes para reduzir o impacto de uma falha do servidor primário.
RADIUS serve somente para Wi-Fi?
Não. Ele também pode ser utilizado em redes cabeadas 802.1X, VPNs, firewalls e outros serviços de controle de acesso compatíveis com RADIUS.
Fontes técnicas oficiais: Microsoft Learn — Network Policy Server · Microsoft Learn — Instalação do NPS · FreeRADIUS Documentation · RFC 2865 — RADIUS · RFC 2866 — RADIUS Accounting