

O que é Cisco DNA?
A Cisco DNA (Digital Network Architecture) é a arquitetura da Cisco para redes corporativas de campus, filiais e acesso sem fio. Ela organiza a rede em torno de automação, segurança integrada e análise contínua, em vez de depender de configurações feitas equipamento por equipamento, via linha de comando.
A proposta central é o conceito de rede baseada em intenção (intent-based networking, IBN). A equipe de TI descreve o que o negócio precisa, por exemplo quais usuários podem acessar quais aplicações, e a plataforma traduz esse objetivo em configurações aplicadas à infraestrutura e verificadas depois.
O que significa rede definida por intenção?
Em uma rede tradicional, o administrador acessa switches, roteadores e controladoras um a um. Isso consome tempo e favorece divergências de configuração, principalmente quando a rede cresce. Na rede por intenção, o processo se divide em três ideias:
- Tradução: a intenção de negócio é convertida em políticas de rede.
- Ativação: as políticas são distribuídas e aplicadas de forma automatizada aos dispositivos.
- Garantia: a plataforma coleta telemetria e confirma se o resultado corresponde ao que foi pretendido, sugerindo correções quando não corresponde.
Esse ciclo fechado, em que a rede é configurada e depois monitorada contra a meta declarada, é o que diferencia a abordagem de uma simples ferramenta de automação.
Componentes da arquitetura Cisco DNA
Cisco Catalyst Center (antigo DNA Center)
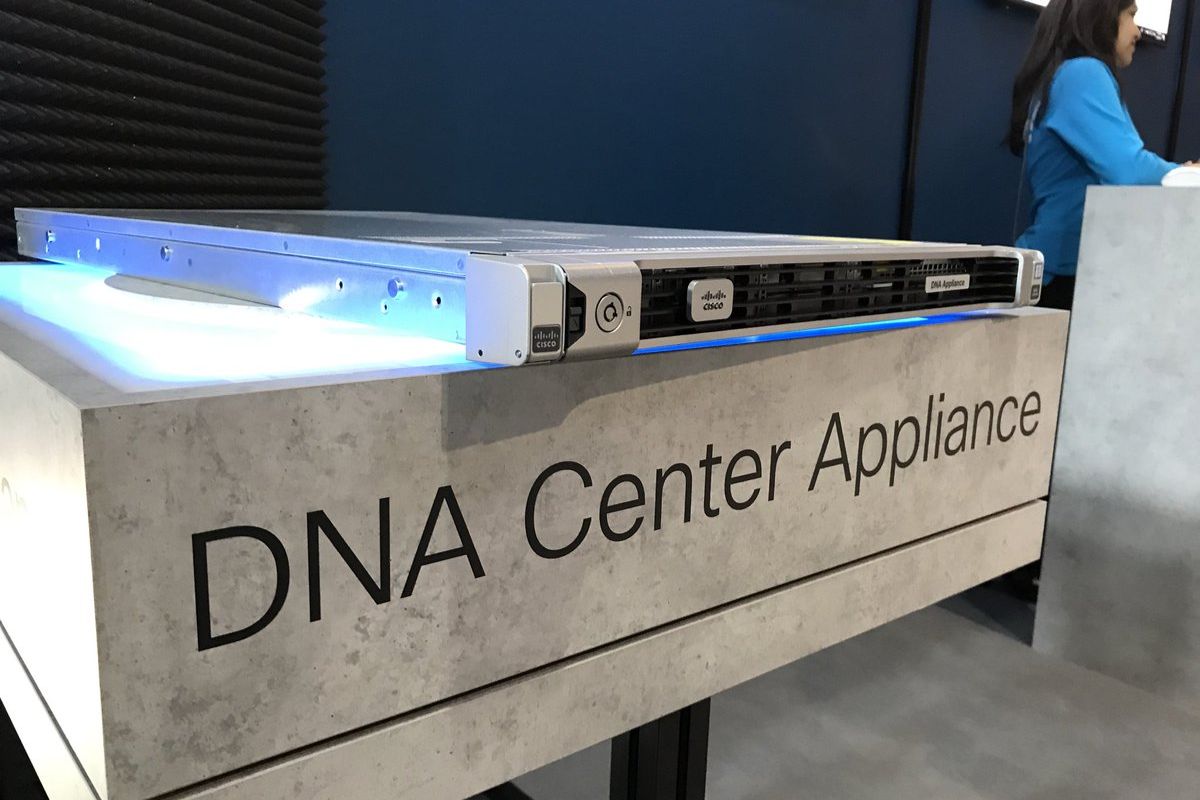
É o controlador e painel de gerenciamento central da arquitetura. A Cisco renomeou o DNA Center para Catalyst Center, e é comum encontrar os dois nomes em documentação e em projetos antigos. Nele ficam o inventário, o design da rede, a definição de políticas, o provisionamento e o acompanhamento de desempenho.
Automação e provisionamento
A automação permite criar perfis e modelos de configuração e aplicá-los a vários equipamentos. Recursos como o Network Plug and Play ajudam a integrar novos dispositivos com o mínimo de intervenção local, o que é útil em filiais sem equipe técnica.
SD-Access (Software-Defined Access)
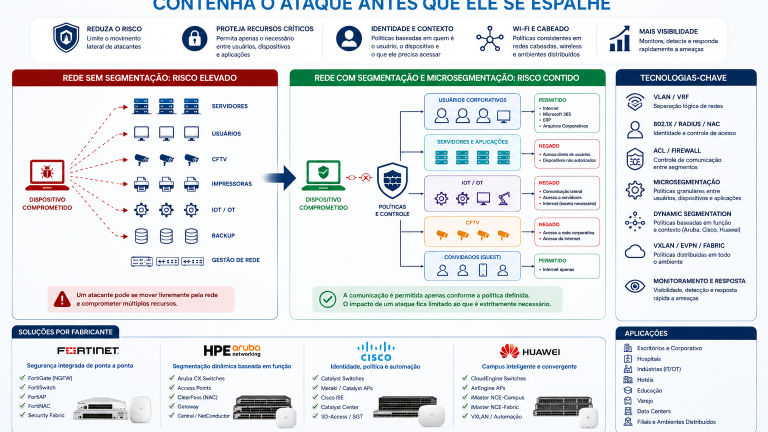
O SD-Access é a solução de rede de campus definida por software da Cisco. Ele cria uma malha (fabric) com segmentação baseada em identidade, usando tecnologias como VXLAN no plano de dados, LISP no plano de controle e Security Group Tags (SGT) do Cisco TrustSec para aplicar políticas por grupo de usuários ou dispositivos, e não apenas por endereço IP ou VLAN.
Cisco ISE (Identity Services Engine)
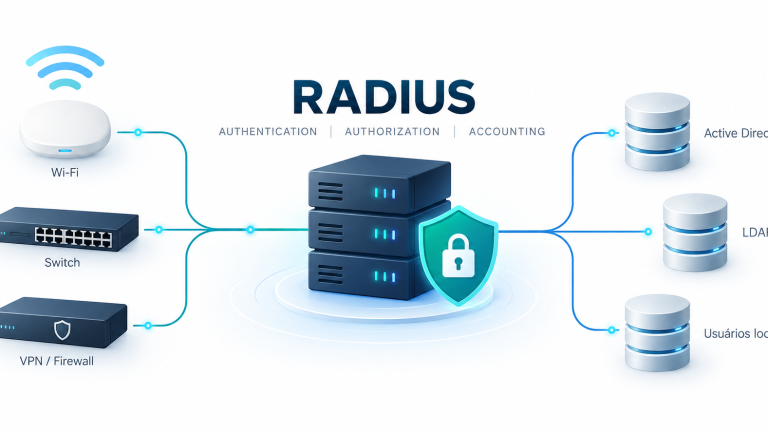
O Cisco ISE cuida da autenticação, da autorização e do controle de acesso. Integrado ao restante da arquitetura, ele identifica quem ou o que está conectado e associa essa identidade à política adequada.
Assurance e análise
O Assurance coleta telemetria de switches, controladoras sem fio e clientes para monitorar a saúde da rede. Seu objetivo é ajudar a identificar a causa provável de problemas, reduzindo o trabalho manual de correlação de eventos.
Plataforma de hardware e software
A arquitetura se apoia em equipamentos compatíveis, como a família de switches Catalyst 9000 e os pontos de acesso e controladoras Catalyst sem fio, além do licenciamento por assinatura da Cisco. Antes de projetar, vale confirmar no site da Cisco a compatibilidade de cada modelo e recurso com a versão do controlador.
Como funciona na prática
O fluxo típico segue uma sequência lógica:
- Design: cadastra-se a hierarquia de sites, prédios e andares, além de parâmetros como servidores e credenciais.
- Políticas: definem-se grupos, regras de acesso e prioridades de aplicações.
- Provisionamento: o controlador envia as configurações aos dispositivos.
- Assurance: a telemetria acompanha o comportamento real e sinaliza desvios.
Como o controlador se comunica com os equipamentos por APIs, a arquitetura também pode ser integrada a ferramentas de ITSM, automação e orquestração de terceiros.
Benefícios para redes corporativas
- Consistência operacional: padrões de configuração reduzem erros manuais e divergências entre sites.
- Segmentação e segurança: políticas por identidade limitam a movimentação lateral de ameaças e facilitam a aplicação de conceitos de Zero Trust.
- Visibilidade: telemetria centralizada apoia o diagnóstico e o planejamento de capacidade.
- Agilidade: novas filiais, usuários e serviços entram em operação com menos etapas manuais.
- Programabilidade: APIs abrem caminho para integrações e fluxos automatizados.
Pontos de atenção antes de adotar
A Cisco DNA não é um produto único que se liga e funciona. Ela exige planejamento de licenças, verificação de compatibilidade de hardware e software, definição clara de políticas e capacitação da equipe. Redes com muitos equipamentos legados podem precisar de uma migração em etapas, e o ganho real depende de a organização estar disposta a mudar processos, não só ferramentas.
Conclusão
A Cisco DNA representa a evolução da gestão de redes corporativas: menos configuração manual, mais políticas baseadas em intenção e verificação contínua. Para quem administra campus e filiais em crescimento, entender seus componentes (Catalyst Center, SD-Access, ISE e Assurance) é o primeiro passo para avaliar se a arquitetura se encaixa nos requisitos de segurança, escala e operação da empresa.