
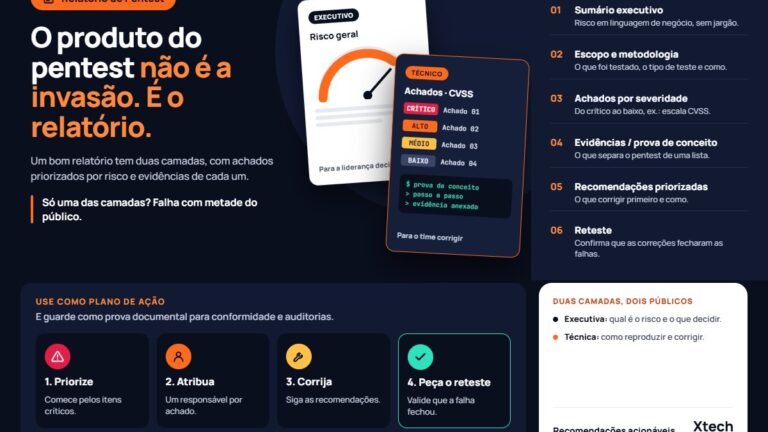
Em resumo: o produto final de um pentest não é a invasão — é o relatório. Um bom relatório tem duas camadas: uma executiva (para a liderança decidir) e uma técnica (para o time corrigir), com achados priorizado...
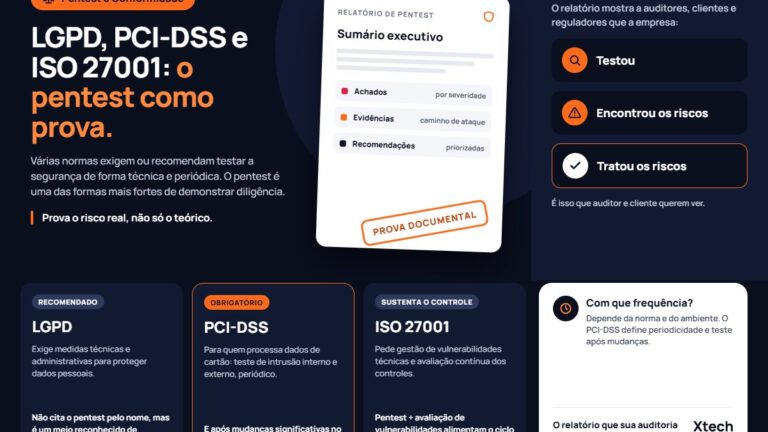
Em resumo: várias normas exigem ou recomendam testar a segurança de forma técnica e periódica. O pentest é uma das formas mais fortes de fazer isso e de demonstrar diligência a auditores, clientes e reguladores...

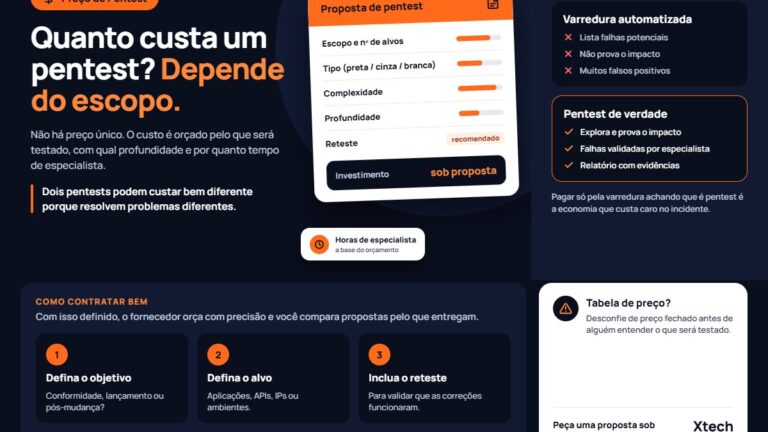
Em resumo: não há preço único para um pentest. O custo é orçado por escopo — o que será testado, com qual profundidade e por quanto tempo de especialista. Dois projetos “de pentest” podem ter valore...
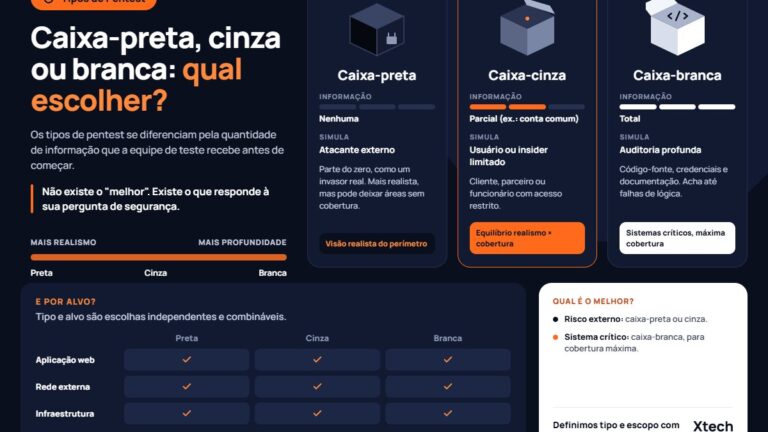
Em resumo: os tipos de pentest se diferenciam pela quantidade de informação que a equipe de teste recebe antes de começar. Na caixa-preta ela não sabe quase nada (simula um atacante externo); na caixa-branca re...
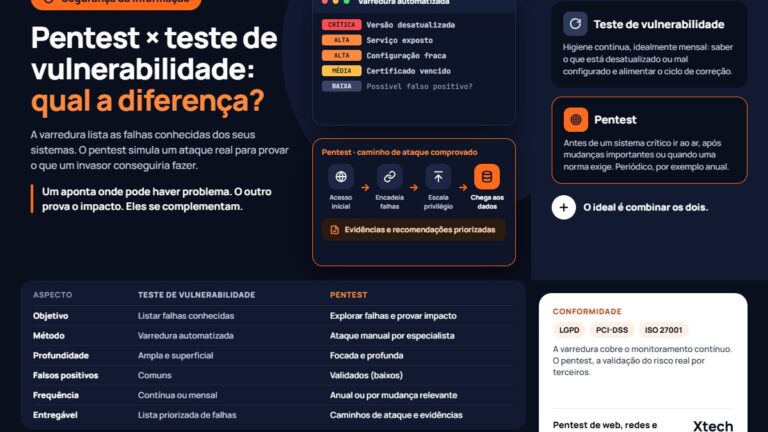
Em resumo: o teste de vulnerabilidade (vulnerability assessment) é uma varredura automatizada que lista as falhas conhecidas dos seus sistemas; o pentest (teste de intrusão) é um ataque simulado por especialist...