
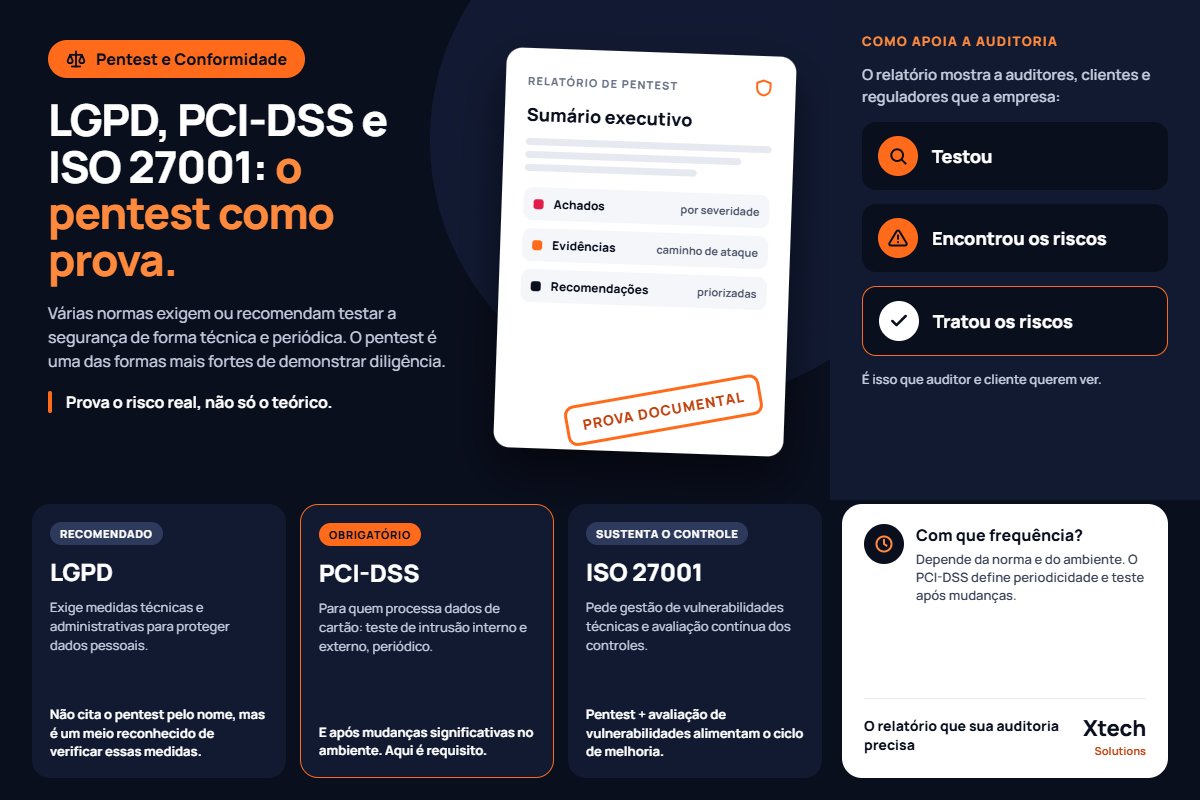

Em resumo: várias normas exigem ou recomendam testar a segurança de forma técnica e periódica. O pentest é uma das formas mais fortes de fazer isso e de demonstrar diligência a auditores,
clientes e reguladores — porque prova o risco real, não só o teórico.
LGPD
A LGPD exige que a empresa adote medidas de segurança técnicas e administrativas para proteger dados pessoais. Não cita “pentest” pelo nome, mas o teste de intrusão é um meio reconhecido de verificar se essas medidas realmente resistem a um ataque — e de evidenciar esforço em caso de incidente.
PCI-DSS
Quem processa dados de cartão está sob o PCI-DSS, que exige teste de intrusão periódico (interno e externo) e após mudanças significativas no ambiente. Aqui o pentest não é opcional: é requisito.
ISO 27001
A ISO/IEC 27001 pede gestão de vulnerabilidades técnicas e avaliação contínua dos controles. O pentest, somado à avaliação de vulnerabilidades, sustenta esse controle e o ciclo de melhoria do sistema de gestão.
Como o pentest apoia a auditoria
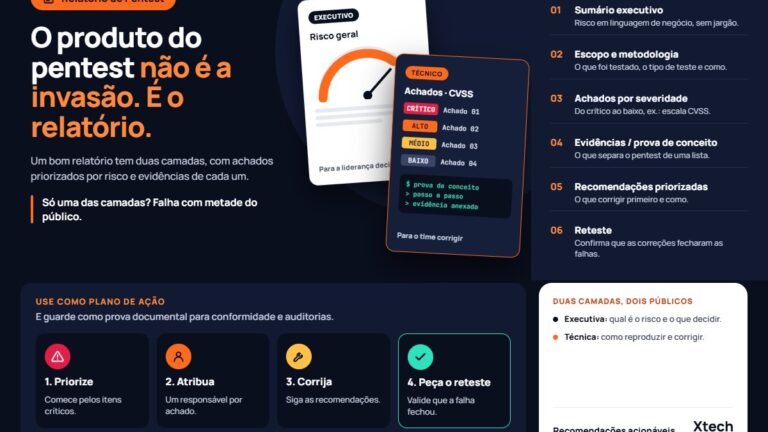
O entregável — um relatório com achados, evidências e recomendações — vira prova documental de que a empresa testou, encontrou e tratou riscos. É isso que auditor e cliente querem ver.
Perguntas frequentes
A LGPD obriga pentest?
Não nomeia o pentest, mas exige medidas de segurança adequadas; o pentest é um meio consagrado de verificá-las e demonstrá-las.
Com que frequência a norma pede o teste?
Depende da norma e do ambiente. O PCI-DSS, por exemplo, pede periodicidade definida e testes após mudanças relevantes.
Precisa atender uma norma?
A Xtech executa o pentest e entrega o relatório que sua auditoria precisa. Fale com um especialista.