

O que muda quando a gestão de rede sai do datacenter e vai para a nuvem
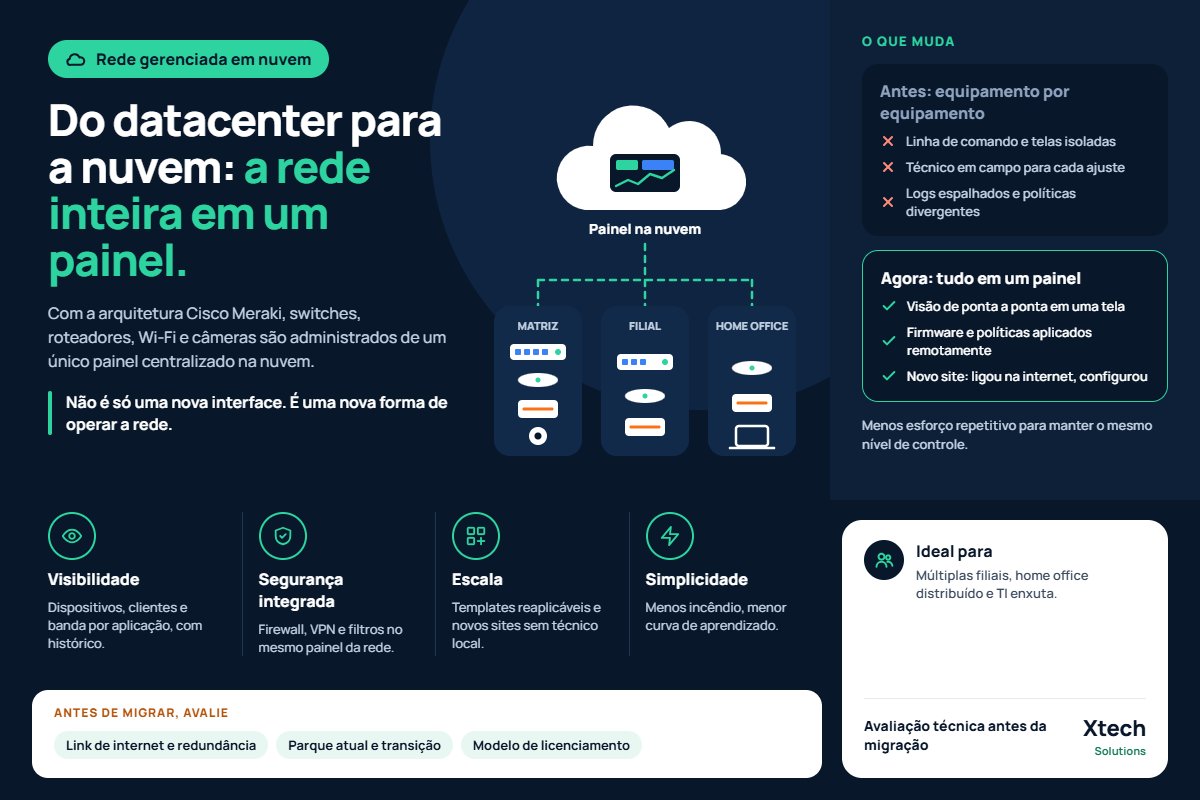
Por muito tempo, gerenciar switches, access points e firewalls significou acessar cada equipamento individualmente, via linha de comando ou interfaces locais isoladas. A proposta da Cisco Meraki inverte essa lógica: toda a infraestrutura de rede — de switches e roteadores a pontos de acesso Wi-Fi e câmeras — é administrada a partir de um único painel centralizado na nuvem, o Meraki Dashboard. Isso não é apenas uma mudança de interface, mas uma mudança estrutural na forma como equipes de TI enxergam, configuram e protegem a rede.
Para empresas com múltiplas filiais, home office distribuído ou operação enxuta de TI, essa centralização reduz a dependência de deslocamentos físicos e de conhecimento técnico aprofundado em cada site para resolver problemas do dia a dia.
Visibilidade centralizada de ponta a ponta
Um dos maiores ganhos do gerenciamento em nuvem é a visibilidade unificada. Em vez de consultar logs separados por equipamento ou depender de ferramentas de monitoramento paralelas, o time de TI enxerga, em uma única tela, o status de todos os dispositivos, o comportamento de clientes conectados, o consumo de banda por aplicação e eventuais anomalias de desempenho.
Essa visão consolidada facilita decisões rápidas: identificar um switch com uso elevado, um access point com muitos clientes simultâneos ou um link de internet instável deixa de ser um processo manual e demorado. A rede passa a ser auditável e mensurável, o que também ajuda a justificar investimentos em capacidade ou upgrades com base em dados reais de uso.
Relatórios e histórico como apoio à tomada de decisão
Além do monitoramento em tempo real, o histórico de eventos e desempenho permite identificar padrões — picos de uso em horários específicos, dispositivos problemáticos recorrentes ou tendências de crescimento de tráfego — informações valiosas tanto para a operação quanto para o planejamento orçamentário de TI.
Segurança integrada, não um apêndice
Na arquitetura Meraki, segurança e gerenciamento de rede não são tratados como camadas separadas. Firewalls, VPN, filtragem de conteúdo e políticas de acesso são configurados e monitorados no mesmo painel usado para administrar switches e Wi-Fi, o que reduz a chance de inconsistências entre políticas aplicadas em diferentes pontos da rede.
Esse modelo integrado também simplifica a resposta a incidentes: alertas de segurança chegam ao mesmo lugar onde o administrador já acompanha o desempenho da rede, permitindo correlacionar um evento suspeito com mudanças de tráfego ou comportamento de dispositivos específicos, sem alternar entre múltiplas ferramentas.
Escala sem dor de cabeça operacional
Crescer a rede — abrir uma nova filial, adicionar um andar, ampliar a cobertura Wi-Fi — costuma ser um dos momentos mais sensíveis da operação de TI. Com provisionamento via nuvem, um novo equipamento pode ser configurado remotamente antes mesmo de chegar ao site final, bastando conectá-lo à internet para que ele receba automaticamente as políticas e configurações definidas centralmente.
Esse modelo de expansão traz vantagens diretas para negócios em crescimento:
- Padronização de configurações entre unidades, reduzindo divergências criadas por ajustes manuais locais.
- Redução da necessidade de enviar técnicos especializados a cada nova localidade.
- Templates de configuração reaplicáveis, acelerando a abertura de novos sites.
- Gestão de licenças e inventário de equipamentos centralizada, facilitando o planejamento de renovações.
Simplicidade operacional: menos tempo apagando incêndio
Equipes de TI enxutas — realidade comum em boa parte das empresas brasileiras — se beneficiam diretamente da simplicidade que o modelo em nuvem proporciora. Atualizações de firmware, aplicação de políticas e diagnósticos de problemas podem ser feitos remotamente, sem necessidade de janelas de manutenção presenciais ou acesso físico ao equipamento.
Isso não significa menos controle: significa menos esforço repetitivo para manter o mesmo nível de controle. A automação de tarefas rotineiras libera a equipe para atuar em iniciativas mais estratégicas, em vez de consumir o dia com configurações manuais e troubleshooting básico.
Menor curva de aprendizado
A interface intuitiva do Meraki Dashboard também reduz a curva de aprendizado para novos integrantes da equipe de TI, o que é especialmente relevante em cenários de rotatividade de pessoal ou de equipes terceirizadas de suporte.
Pontos de atenção antes de migrar
Apesar dos benefícios, migrar para um modelo de gerenciamento em nuvem exige planejamento. É importante avaliar a qualidade e redundância do link de internet — já que o dashboard depende de conectividade para gerenciamento —, mapear o parque de equipamentos atual para entender a estratégia de transição e considerar o modelo de licenciamento associado a cada tipo de hardware Meraki.
Uma avaliação técnica prévia, considerando o tamanho da operação, o número de sites e os requisitos de segurança específicos do negócio, ajuda a desenhar uma migração mais previsível e sem impacto na operação existente.
Conclusão
O gerenciamento de rede em nuvem representado pela arquitetura Cisco Meraki não é apenas uma tendência tecnológica: é uma resposta direta aos desafios reais de visibilidade, segurança, escala e simplicidade operacional que empresas de todos os portes enfrentam hoje. Para times de TI que precisam fazer mais com menos recursos, essa abordagem pode representar uma mudança significativa na forma como a rede é operada no dia a dia.