
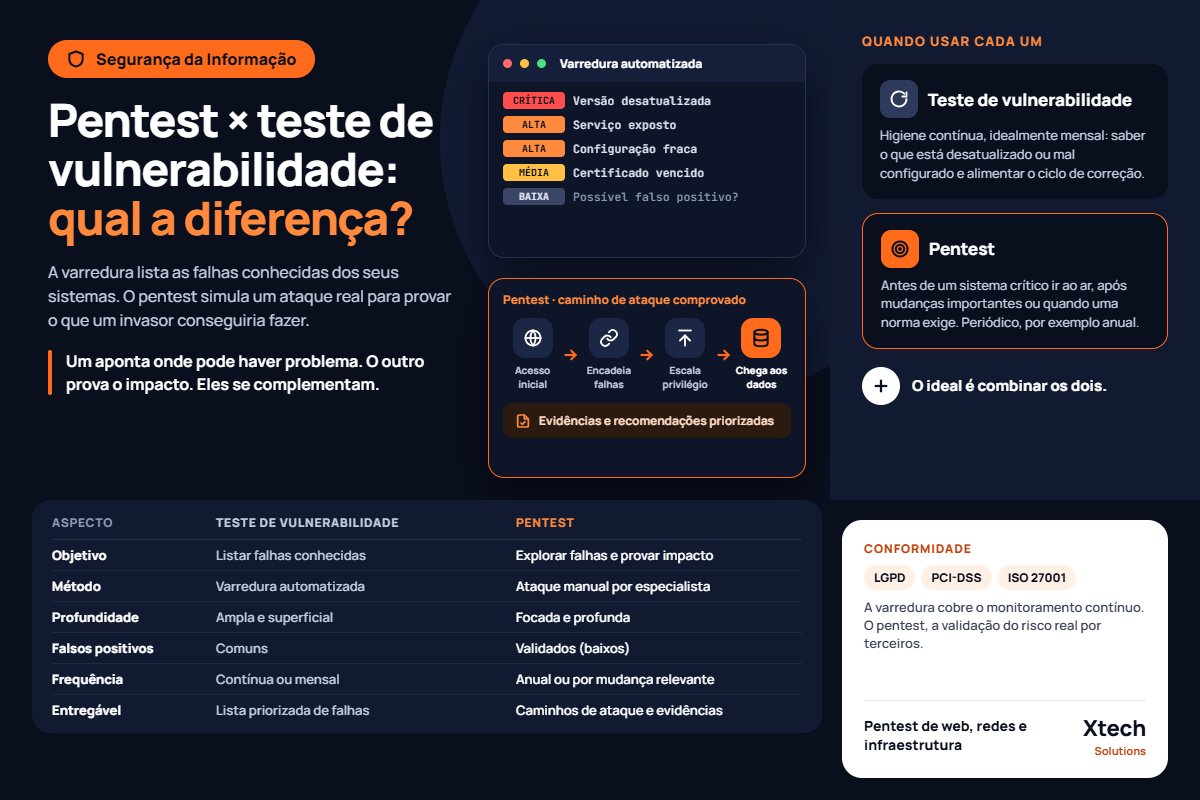

Em resumo: o teste de vulnerabilidade (vulnerability assessment) é uma varredura automatizada que lista as falhas conhecidas dos seus sistemas; o pentest (teste de intrusão) é um ataque simulado por especialistas que tenta efetivamente explorar essas falhas para mostrar o impacto real. Um aponta “onde pode haver problema”; o outro prova “o que um invasor conseguiria fazer”. Eles se complementam — não competem.
O que é um teste de vulnerabilidade
É uma análise, em geral automatizada por ferramentas de varredura, que identifica e lista vulnerabilidades conhecidas em servidores, aplicações e dispositivos de rede: versões desatualizadas, configurações fracas, serviços expostos. O resultado é um inventário amplo de falhas, classificadas por severidade. É rápido, repetível e barato — ideal para rodar com frequência.
Sua limitação: aponta falhas potenciais, com risco de falsos positivos, e não confirma se elas são realmente exploráveis. Para aprofundar o tema do ciclo de correção, veja avaliações de vulnerabilidade e gerenciamento de patches.
O que é um pentest
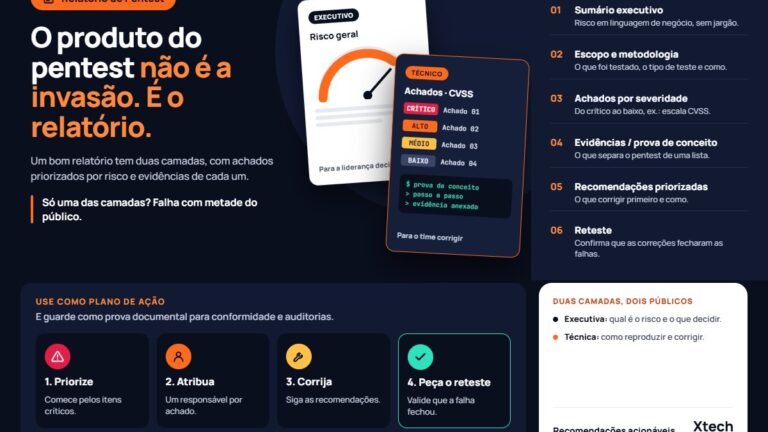
O pentest (teste de penetração) vai além de listar: um profissional de segurança simula um ataque real, encadeia falhas e tenta de fato invadir, escalar privilégios e chegar aos dados. O entregável não é só uma lista — é a prova do impacto (o que foi acessado, por qual caminho) e um relatório com recomendações priorizadas. É mais profundo, feito por pessoas, e por isso leva mais tempo e exige escopo definido.
Pentest x teste de vulnerabilidade: comparação
| Aspecto | Teste de vulnerabilidade | Pentest |
|---|---|---|
| Objetivo | Listar falhas conhecidas | Explorar falhas e provar impacto |
| Método | Varredura automatizada | Ataque manual por especialista |
| Profundidade | Ampla e superficial | Focada e profunda |
| Falsos positivos | Comuns | Validados (baixos) |
| Frequência ideal | Contínua / mensal | Periódica (ex.: anual ou por mudança relevante) |
| Entregável | Lista priorizada de vulnerabilidades | Relatório com caminhos de ataque e evidências |
Quando usar cada um
- Use teste de vulnerabilidade de forma recorrente, para higiene contínua: saber o que está desatualizado ou mal configurado e alimentar o ciclo de correção.
- Use pentest quando precisa saber o risco real: antes de colocar um sistema crítico no ar, após mudanças importantes, ou quando uma norma exige. Para ambientes específicos, há o pentest de aplicação web e o pentest de rede externa.
- O ideal é combinar os dois: a varredura mantém a visão ampla e frequente; o pentest valida o que importa e revela o que a ferramenta não vê (falhas de lógica de negócio, encadeamento de ataques).
E a conformidade (LGPD, PCI-DSS, ISO 27001)
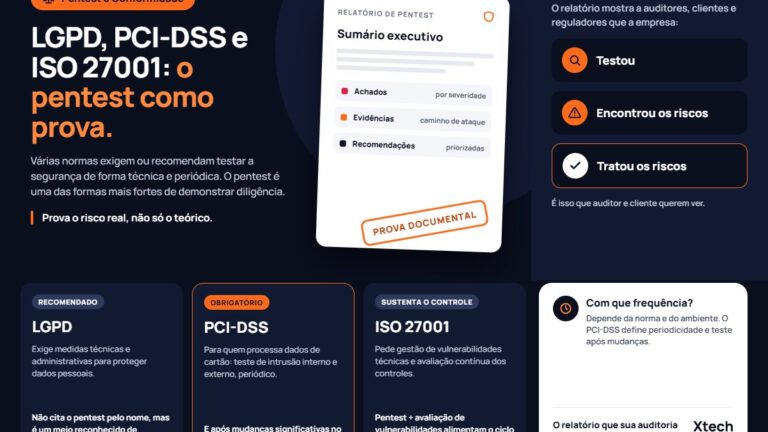
Normas e auditorias costumam pedir avaliação de segurança periódica. O teste de vulnerabilidade atende à parte de monitoramento contínuo; o pentest atende à exigência de validação por terceiros do risco real. Muitas empresas precisam dos dois para demonstrar diligência.
Perguntas frequentes
Pentest substitui o teste de vulnerabilidade?
Não. São camadas diferentes: a varredura é ampla e contínua; o pentest é profundo e periódico. Juntos cobrem mais.
Com que frequência fazer cada um?
Teste de vulnerabilidade: idealmente contínuo ou mensal. Pentest: periodicamente (por exemplo, anual) e sempre após mudanças relevantes na infraestrutura ou nas aplicações.
O pentest também gera uma lista de vulnerabilidades?
Sim, mas validada: além de listar, mostra quais são realmente exploráveis e qual o impacto, com evidências — reduzindo falsos positivos.
Precisa de um pentest?
A Xtech realiza pentest de aplicações web, redes e infraestrutura, com relatório executivo e técnico e recomendações priorizadas.
Conheça o serviço de pentest da Xtech e fale com um especialista.