
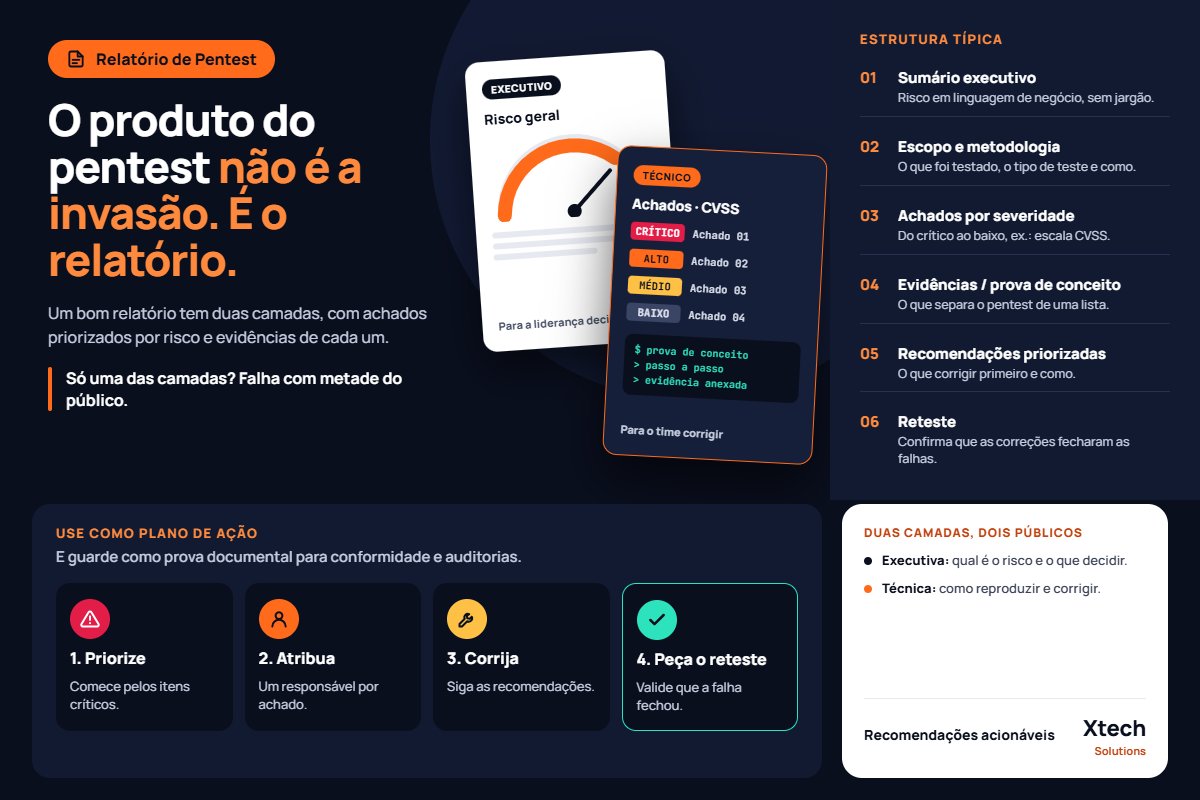

Em resumo: o produto final de um pentest não é a invasão — é o relatório. Um bom relatório tem duas camadas: uma executiva (para a liderança decidir) e uma técnica (para o time
corrigir), com achados priorizados por risco e evidências de cada um.
Estrutura típica de um relatório
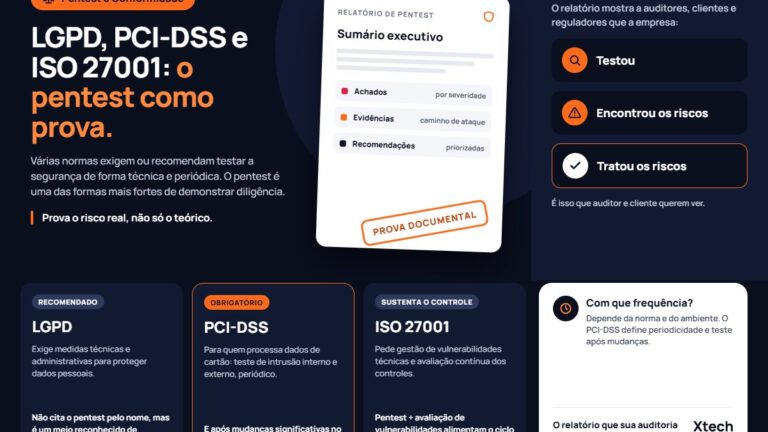
- Sumário executivo: o risco geral em linguagem de negócio — o que está em jogo, sem jargão.
- Escopo e metodologia: o que foi testado, o tipo de teste e como.
- Achados por severidade: cada vulnerabilidade classificada (ex.: escala CVSS), do crítico ao baixo.
- Evidências / prova de conceito: como a falha foi explorada — o que separa o pentest de uma simples lista.
- Recomendações priorizadas: o que corrigir primeiro e como.
- Reteste: validação de que as correções fecharam as falhas.
Relatório executivo x técnico
A parte executiva responde “qual é o nosso risco e o que decidir”. A técnica dá ao time o passo a passo para reproduzir e corrigir. Um relatório que só tem uma das camadas falha com metade do público.
Como usar o relatório
Trate-o como um plano de ação: priorize pelos itens críticos, atribua responsáveis, corrija e peça o reteste. Ele também serve de prova documental para conformidade e auditorias.
Perguntas frequentes
O relatório inclui como corrigir?
Sim — um bom relatório traz recomendações práticas e priorizadas, não só a lista de problemas.
Quanto tempo depois do teste recebo o relatório?
Varia com o escopo, mas o relatório estruturado (executivo + técnico) é o entregável combinado ao fechar o projeto.
Quer ver um pentest bem documentado?
A Xtech entrega relatório executivo e técnico com recomendações acionáveis. Fale com um especialista em pentest.