
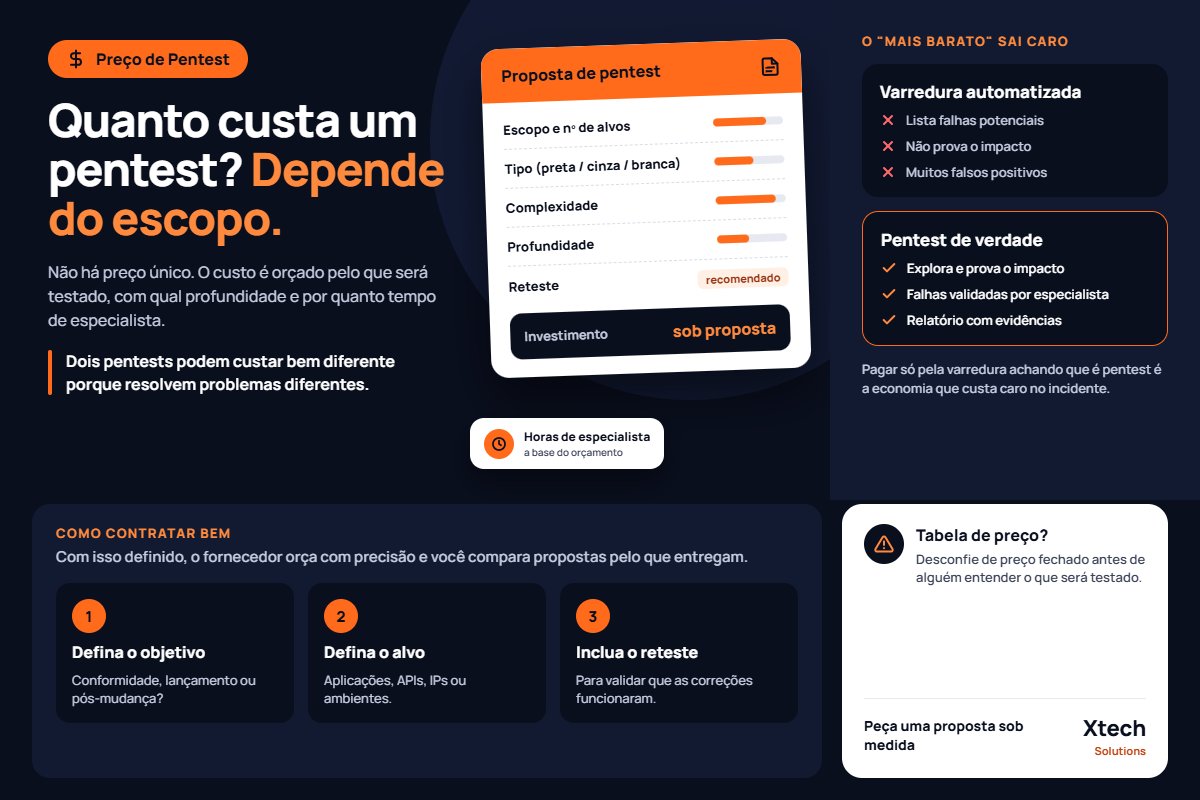

Em resumo: não há preço único para um pentest. O custo é orçado por escopo — o que será testado, com qual profundidade e por quanto tempo de especialista. Dois projetos “de pentest” podem ter valores bem diferentes porque resolvem problemas diferentes. Por isso o preço vem por proposta, depois de entender o alvo.
O que define o preço
- Escopo e nº de alvos: quantas aplicações, IPs, sistemas ou ambientes entram no teste.
- Tipo (caixa-preta/cinza/branca): mais informação e profundidade = mais horas de especialista.
- Complexidade: uma API com regras de negócio complexas exige mais esforço que um site institucional.
- Profundidade: apenas identificar e provar as falhas principais, ou explorar a fundo cada caminho.
- Reteste: validar as correções depois costuma ser um item à parte (e recomendável).
Por que o “mais barato” costuma sair caro
Uma varredura automatizada é barata, mas não é um pentest: ela lista falhas potenciais sem provar o impacto, com muitos falsos positivos. Pagar só por isso achando que contratou um teste de intrusão é a economia que custa caro quando o incidente acontece.
Como contratar bem
Defina o objetivo (conformidade? antes de um lançamento? pós-mudança?), o alvo e se precisa de reteste. Com isso, o fornecedor consegue dimensionar e orçar com precisão — e você compara propostas pelo que realmente entregam, não só pelo número.
Perguntas frequentes
Existe uma tabela de preço de pentest?
Não de forma confiável — o valor depende do escopo. Desconfie de preço fechado antes de alguém entender o que será testado.
Pentest é cobrado por hora, por alvo ou por projeto?
Varia: muitos fornecedores orçam por projeto a partir do esforço estimado (horas de especialista) para o escopo definido.
Quer um orçamento?
A Xtech dimensiona o pentest para o seu caso e apresenta uma proposta clara.
Fale com um especialista em pentest.